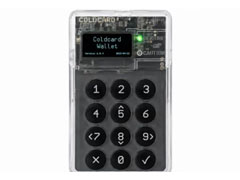
Coldcard失窃案深度解析:代码公开并非安全护身符
本文借由Coldcard硬件钱包逾1亿美元被盗事件,深入探讨开源与闭源的本质差异及局限性。文章指出,源码可见不等于真正开源,缺乏商业激励导致审查缺失;同时分析了比特币核心作为纯开源典范的运作机制,以及AI技术在加速漏洞发现与维护者压力方面的双重影响,揭示在加密资产高价值背景下,真正的安全依赖于有效的验证生态而非单纯的代码公开。
本文借由Coldcard硬件钱包逾1亿美元被盗事件,深入探讨开源与闭源的本质差异及局限性。文章指出,源码可见不等于真正开源,缺乏商业激励导致审查缺失;同时分析了比特币核心作为纯开源典范的运作机制,以及AI技术在加速漏洞发现与维护者压力方面的双重影响,揭示在加密资产高价值背景下,真正的安全依赖于有效的验证生态而非单纯的代码公开。
近期疑似针对Coldcard的第四轮攻击波及389枚比特币,事件焦点从硬件安全性延伸至用户操作风险与资产保护边界。目前攻击细节尚待证实,文章指出冷钱包并非万能,验证成本正回归用户,呼吁市场理性看待,重点检查设备来源、操作规范及多签机制,而非陷入恐慌。
2026年7月底,Coldcard硬件钱包遭遇大规模黑客攻击,攻击者在41分钟内清空多个地址,三波攻势累计窃取价值约8900万美元的比特币。本文深入剖析了此次事件的成因:固件集成错误导致随机数发生器从硬件级切换至软件伪随机模式,使得种子熵值大幅降低,从而被暴力破解。文章还探讨了AI在漏洞发现中的潜在角色、受影响设备范围,以及该事件对自托管安全理念和行业审计标准的深刻警示。
Coldcard固件随机数缺陷虽暴露硬件钱包隐患,但自托管的核心价值并未动摇。其本质在于用户保留链上最终授权权及独立迁移能力。托管与自托管的选择需基于现实风险权衡,产品方须承担可靠默认设计责任,而非将安全重担完全推给用户。
受Coldcard硬件钱包随机数生成缺陷影响,约5000个钱包资产遭窃,引发信任危机。叠加其他安全事件,2026年7月加密行业黑客攻击总损失升至2.47亿美元,创下年内次高纪录,凸显冷存储技术风险与行业安全挑战。
本周美国现货比特币ETF录得约10亿美元净流入,创下今年4月以来最佳单周表现。Bloomberg分析师Eric Balchunas指出,尽管近期资金流有所波动,但Coldcard硬件钱包安全事件凸显了自托管风险,长期或促使更多投资者将资产托付给专业机构管理的ETF产品。