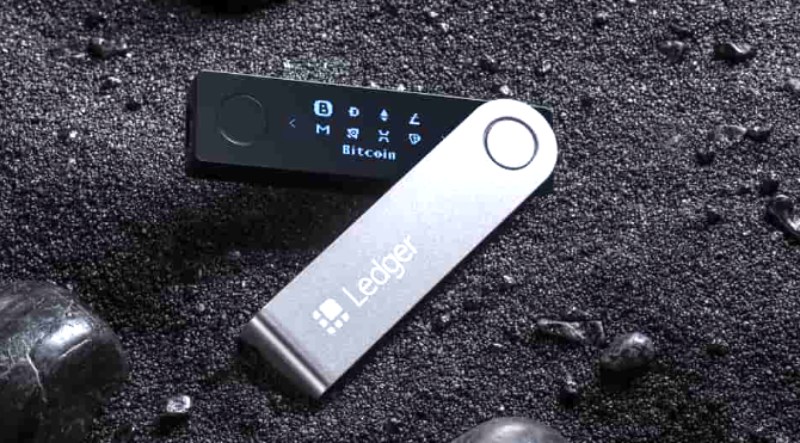
近期披露的消息显示,一款据称关联东南亚早期资金被盗事件的篡改版Ledger硬件钱包在欧洲现身,这再次引发了外界对该类受损设备流通范围的广泛质疑。此前,有网络安全机构估算,此类事件已导致亚洲地区的客户损失约9340万美元。
本周,加密货币生态系统的另一个焦点在于一系列新的安全动态:包括Veria Labs因修补一个潜伏多年的XRP Ledger溢出漏洞而斩获25万美元赏金;以及以太坊联合创始人Vitalik Buterin针对"AI加速密码学突破"这一潜在威胁发出的新一轮"地堡模式"(bunker mode)预警。
核心要点
- 欧洲查获改装Ledger设备:新报告显示,一台经过修改的Ledger设备在MediaMarkt商店售出,但目前尚无资金被盗的记录。
- Ledger官方态度审慎:尽管Ledger曾建议过去90天内从东南亚经销商CryptoBilis购买设备的用户转移资产,但尚未确认欧洲发现的设备与同一攻击链条有关联。
- XRP重大漏洞获赏:Veria Labs因发现并修复XRP代码中的溢出漏洞获得25万美元奖励。该漏洞已被迅速修复,且未被证实遭到利用。
- AI技术挑战密码学安全:Vitalik Buterin认同研究人员Justin Drake的观点,强调行业需做好准备,因为AI系统可能加速区块链相关数学难题的破解进程。
- 其他安全隐患:本周还涉及Coldcoin官方账号出现钓鱼链接,以及Tether据称暂时冻结与THORChain金库关联的资金等其他安全事件。
Ledger篡改疑云蔓延至欧洲,官方未证实全貌
Ledger事件的核心争议点在于,部分设备内部被植入了旨在破坏用户恢复助记词访问权限的恶意"植入物"。此前的报道多将此篡改行为指向通过亚洲授权经销商CryptoBilis销售的特定批次硬件,因为这些设备即使通过了外观上的真实性验证,其助记词仍可能被攻击者读取。
根据欧洲用户Johannes在X平台提供的信息,他展示了一张照片,证实自己在大约两周前于欧洲消费电子零售商MediaMarkt购买到了一台被篡改的Ledger设备。Johannes推测,该植入物似乎是此前亚洲受损批次中早期版本的变体。
Johannes认为,他手中的设备可能处于非活跃状态,或是攻击者为后续更大规模投放而预留的种子机。他指出,在该案例中并未发生资金被盗的情况。这可能意味着受损设备失效,或者攻击者正在等待最佳时机进行大规模推广。
前Mt. Gox首席执行官Mark Karpeles提供了额外背景,指出设备天线上可见的部分属于"欧亚版本"。他暗示,由于不同地区的移动网络频率存在差异,攻击者可能部署了针对不同市场的植入物变体。然而,截至目前,Ledger尚未确认这台欧洲设备属于同一更广泛的攻击计划。
针对东南亚地区的事件,Ledger采取了包括要求CryptoBilis暂停销售发货在内的预防措施,并建议过去90天内从该渠道购机的客户考虑将资产迁移至新设备。Ledger表示受影响设备数量有限,并通过官方渠道发布了相关更新。
虽然网络安全媒体Yfarmx估计总损失达9340万美元,涉及471个地址,但该数据尚未经过Ledger独立核实。结合这份来自欧洲的未经证实的关联报告,投资者和用户应将此视为一个不断演变的全球性风险,而非局限于某区域的事件。
相关文章:
关注点:真实性检查机制并非绝对可靠
在早期的Ledger妥协事件中,最令人不安的细节之一是,被篡改的设备在允许资金被盗的同时,似乎成功通过了官方的真实性检查。这一事实深刻改变了用户对所谓"安全"购买渠道的信任度,以及对单一设备验证机制有效性的认知。
Ledger在CryptoBilis关联问题爆发后发布的指导方针——即要求特定窗口期内的买家转移资产——旨在降低即便设备无明显异常时的暴露风险。如果欧洲的报告最终被证实与同一植入物家族或分销手法有关,这将把早期指导原则的实际影响范围从东南亚扩展至全球。
然而,现阶段读者需严格区分"声称"(在欧洲购得篡改设备)与"已确认"的事实(Ledger尚未验证该欧洲设备与亚洲活动有关)。在官方确认之前,最理性的解读是风险范围可能在地理上有所扩大,但确切边界仍不明朗。
XRP Ledger漏洞赏金:溢出缺陷已修复,暂无利用证据
安全公司Veria Labs宣布,在发现XRP代码中自2015年以来隐藏的一个溢出漏洞后,获得了25万美元的漏洞赏金。Veria Labs警告称,若未及时修补,攻击者可构造交易凭空打印出极端数量的XRP代币。
据Veria Labs介绍,该漏洞已被修复,且"没有证据"表明它曾被利用。该公司联合创始人Cayden Liao在X上表示,其AI代理审查了运行XRP Ledger的软件(rippled),发现了两个低严重性漏洞。Liao指出,这两个问题可以被串联起来,产生比单个漏洞单独存在时更大的 exploit 效果。
在Liao提供的描述中,单个精心构造的exploit交易可能产生超过18万亿枚XRP,这将远远高于该资产的总供应量。他将严重性定义为漏洞相互作用的结果,而不是单个问题的孤立行为。Veria Labs还表示,这些漏洞于9月22日被报告,RippleX在三天后进行了修补。
对于XRP持有者而言,快速补救和报告的未利用情况是有意义的保障。对于更广泛的市场来说,这一事件强化了这样一个观点:"低严重性"漏洞在意外结合时仍可能变得关键,尤其是在对手测试边缘情况行为的条件下。
Vitalik Buterin支持AI"地堡模式"预警
以太坊联合创始人Vitalik Buterin对研究人员Justin Drake关于AI加速与区块链密码学相关的数学进展速度的警告发表了看法。Buterin表示,他不建议立即转移资金,但行业应"认真对待AI加速数学带来的密码学风险"。
Drake此前敦促生态系统为"地堡模式"做好准备,因为据报道OpenAI发布了数百项人类难以解决的新数学发现。Drake的担忧不在于密码学已经被破解,而在于AI系统随着时间的推移可能会帮助发现椭圆曲线密码学或基于格点的密码学的结构弱点。
尽管其他项目和分析师批评这些警告是在制造恐慌,认为目前没有证据表明AI代理接近破解密码学,但Buterin的回应表明,以太坊领导层认为该场景具有足够的可信度,因此鼓励进行更积极的研究和规划。
即使没有迫在眉睫的威胁,这种立场对长期用户和开发者仍然重要,因为密码学迁移往往缓慢、复杂且昂贵——即使时间表仍具推测性,早期准备也是有价值的。
本周提及的其他安全信号
Coldcard钓鱼事件:仅支持比特币的硬件钱包Coldcard表示,正在调查其官方X账号上出现的一个未经授权的网络钓鱼链接。尽管使用了离线双重身份验证,该帖子仍被删除。公司表示其唯一官方网站是coldcard.com。
THORChain资金冻结指控:THORChain技术联合创始人Chad Barraford指责Tether暂时冻结了与THORChain关联的USDt (USDT) 金库。Barraford声称Tether将特定金库地址列入黑名单,随后在交易恢复时解除了冻结。
Celsius前CEO禁令:纽约州永久禁止前Celsius首席执行官Alex Mashinsky进入加密货币、证券和商品行业。这是与纽约州总检察长Letitia James达成和解的一部分,其中包括高达3500万美元的条件性付款。该案源于Mashinsky在Celsius崩溃前误导数十万投资者的指控。
随着这些故事的发展,读者应关注Ledger关于疑似欧洲设备的原始确认,以及澄清XRP Ledger漏洞是否具有超越已修补问题之外更广泛影响的额外安全建议;同时,随着AI驱动研究的不断进步,"地堡模式"规划仍是行业待解的开放性问题。
以上就是篡改Ledger设备现身欧洲,XRP高危漏洞被发现,多重安全风险来袭的详细内容,更多关于Ledger漏洞余波蔓延欧盟的资料请关注其它相关文章!