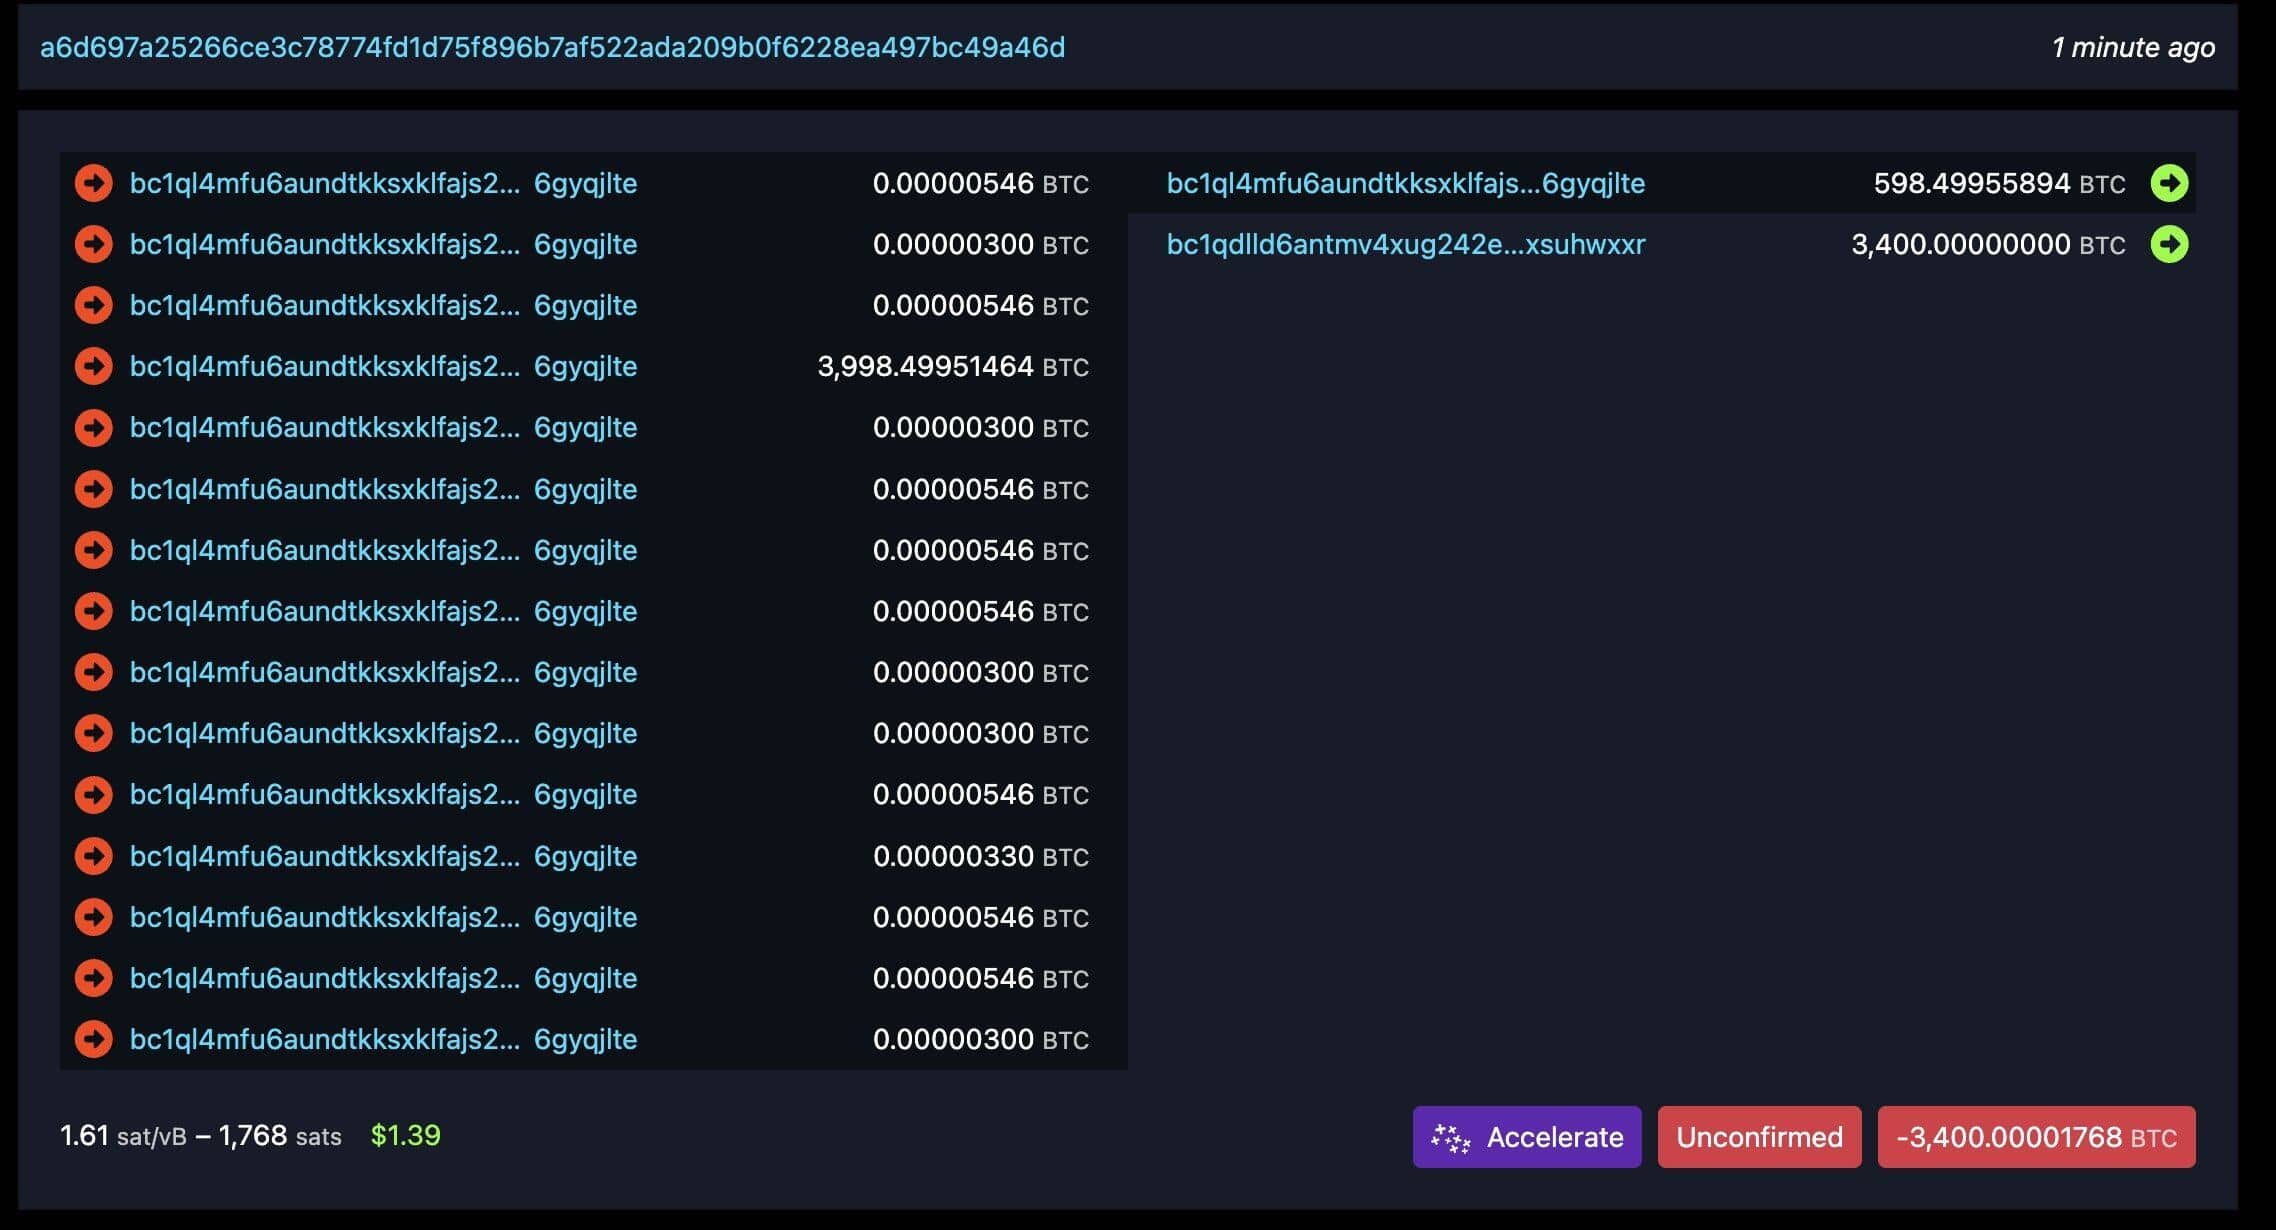
9月6日,一名攻击者 exploit 了 Elements 软件中存在的安全漏洞,凭空铸造了约 4000 枚 LBTC,并利用 SideSwap 的正常提现通道,从 Liquid 多签钱包中转移了约 3998.5 BTC,当时价值高达约 3.2 亿美元。
随后,该攻击者在比特币交易备注中声明:“我们是白帽,请通过链上联系我们。”在 Blockstream 完成漏洞修复后,攻击者返还了其中 3400 BTC,却将剩余的约 598.5 BTC 截留在其控制的地址中,这部分资产价值约为 4700 万美元。
截至目前,Blockstream 仍在与攻击方进行沟通,旨在追回这剩余的 598.5 BTC,且官方并未将其确认为合法的漏洞赏金,这一行为引发了行业对白帽伦理边界的激烈讨论。
退还了 85% 的资金,却留下了 15%,这究竟是一次代价高昂的负责任披露行动,还是一场以归还资金为筹码、为自己索取巨额报酬的变相勒索?
伪造 LBTC 换走近 4000 枚真实 BTC 的详细过程
Liquid Network 是由 Blockstream 于 2018 年推出的比特币侧链解决方案。不同于主要面向日常小额支付的闪电网络,Liquid 更侧重于交易所和机构间的比特币结算,同时也支持稳定币、证券等数字资产的发行。参与 Liquid 治理与运营的实体数量已从最初的 23 家增长至 87 家,目前在该网络上发行的 RWA(现实世界资产)规模已突破 50 亿美元大关。
9 月 6 日,Liquid 遭遇了上线以来最为严重的安全危机,整个提款过程分两步完成。攻击者首先提取了约 2.5 BTC 进行试探,随后转走了约 3996 BTC。这两笔交易合计占用了多签钱包事发前比特币储备的 95%,导致钱包内仅余约 197 BTC。事件发生后,Liquid 迅速关闭桥接节点,网络陷入暂停状态,多家交易所也随即停止了 LBTC 的充值与提现服务。
值得注意的是,此次事件并非由于多签钱包私钥泄露所致,SideSwap 用于授权提现的 Peg-out Authorization Key 同样未被窃取。核心问题出在 Liquid 底层所依赖的 Elements 软件存在缺陷。
据 SideSwap 披露的信息显示,攻击者利用了 Elements 软件的漏洞,凭空生成了约 4000 枚缺乏真实 BTC 储备支持的 LBTC,并将其发送至 SideSwap 的 Peg-out 服务。在系统层面,这些通过漏洞生成的 LBTC 被视为正常资产。因此,SideSwap 按照既定流程销毁了这些 LBTC 并提交提现请求,Liquid 多签钱包则向攻击者地址支付了对应的真实 BTC。
简而言之,攻击者并未直接攻破保管 BTC 的钱包,而是制造了一批能够欺骗系统的“虚假 LBTC”,进而通过合规的提现通道换取了真实的 BTC。
Liquid 多签钱包采用的是 11-of-15 机制,即一笔提款需获得 15 名成员中至少 11 名的批准。然而,本次事件暴露出一个关键弱点:多签机制只能验证提款是否获得了足够的签名授权,却无法辨别进入流程的 LBTC 是否由漏洞生成。当资产源头验证失效时,即便后续拥有再多的签名,也可能为非法交易放行。
一场发生在比特币链上的谈判
在资金被转走后,攻击者在某笔比特币交易的 OP_RETURN 字段中留言:“we are whitehats. contact us on chain(我们是白帽,请通过链上联系我们)”。
Blockstream 向攻击者地址发送了 1000 聪,要求其与团队取得联系。双方随后通过 OP_RETURN、PGP 签名及加密信息进行了链上沟通。攻击者表示,愿意在漏洞修复后归还“大部分资金”,同时要求 Blockstream 确保所有桥接节点完成更新。待修复工作完成后,Blockstream 通过签名消息告知攻击者:“桥接节点已经修复,可以安全归还资金。”
9 月 7 日,攻击者向 Liquid 多签钱包转回 3400 BTC,同时将剩余的约 598.5 BTC 转入自己控制的地址。但在双方公开的链上记录中,既未约定攻击者可保留多少 BTC,也未将这 598.5 BTC 协商确立为漏洞赏金。
Liquid 最新发布的安全事件报告指出,Blockstream 仍在积极沟通,试图追回剩余的 598.5 BTC。由此可见,Blockstream 此前同意攻击者归还“大部分资金”,并不意味着认可对方留下价值约 4700 万美元 BTC 的行为。至少在目前的官方立场中,这部分资金仍被视为有待追回的资产,而非已确认支付的白帽赏金。
4700 万美元:是合理的赏金还是勒索?
部分观点认为,如果该漏洞先被恶意黑客发现,Liquid 可能会失去全部比特币储备。此次攻击者在要求 Blockstream 先行修复漏洞后,最终归还了 85% 的资金。即使近 600 BTC 不再归还,相较于全部资金损失,Liquid 实际上避免了更糟糕的后果。
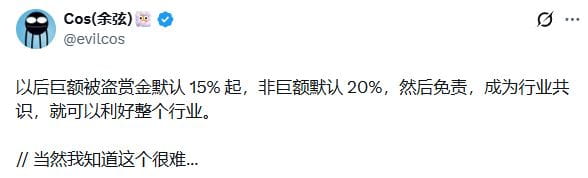
Bitcoin.org 的匿名所有者 Cøbra 认为,白帽理应获得与其挽回损失相匹配的回报;慢雾创始人余弦也提出,未来针对巨额被盗事件,可以逐渐形成“15% 起步”的返还赏金共识。在他们看来,提供较高的赏金激励有助于引导漏洞发现者选择归还资金,而非将其全部占有。
争议的焦点在于“行事程序”——传统的白帽披露通常遵循先报告漏洞,再由项目方根据既定规则或协商结果支付奖励的模式;而 Liquid 的攻击者却是先提走近乎全部的储备金,再自行留下 15%。Ledger 首席技术官 Charles Guillemet 对此质疑,这种做法更接近于以归还资金为条件索取报酬,偏离了正常的白帽行为准则。
对于 Liquid 而言,收回 3400 BTC 仅暂时缓解了储备危机。针对该漏洞的修复程序已进入内外部审查阶段,官方计划紧急发布 Elements v23.3.4 版本,随后由 Functionary 运营商完成网络调整,拒绝此前无效的 Peg-out 并逐步恢复网络运行。
剩余资金能否成功追回、Liquid 何时能全面恢复正常运营,仍需等待后续进展。但官方最新的表态已让这场争议变得更加清晰:攻击者可以自称白帽,但不能单方面将扣留的 4700 万美元定义为漏洞赏金。