区块链安全研究员 ZachXBT 透露,他动用了约 35 万美元的个人资金,成功渗透进一个据称服务于朝鲜拉撒路集团(Lazarus Group)的中国式洗钱通道。这一高风险行动不仅揭露了与价值 15 亿美元的 Bybit 遭窃事件相关的超过 1200 万美元资金流向,更为打击此类犯罪提供了关键线索。
在 10 月 5 日发布于 X 平台的一篇深度长文中,这位匿名调查者详细描述了他在 2025 年初的策略:假扮为该洗钱网络的潜在客户,甚至故意承受交易亏损,以此作为诱饵,套取该团伙转移被盗加密货币的内部机制与信息。
ZachXBT 表示:“我假扮成客户,收集了情报,帮助冻结了 2025 年 2 月 Bybit 漏洞的行动,并将链上的非法活动归咎于此。”
2025 年 2 月爆发的 Bybit 黑客攻击案,至今仍是加密货币历史上规模最大的盗窃案件之一。美国联邦调查局(FBI)将此起涉及约 15 亿美元数字资产的盗窃行为归咎于其长期追踪的朝鲜黑客组织“TraderTraitor”。FBI 指出,涉案资金在被迅速分散至数千个区块链地址后,旨在掩盖其真实来源。
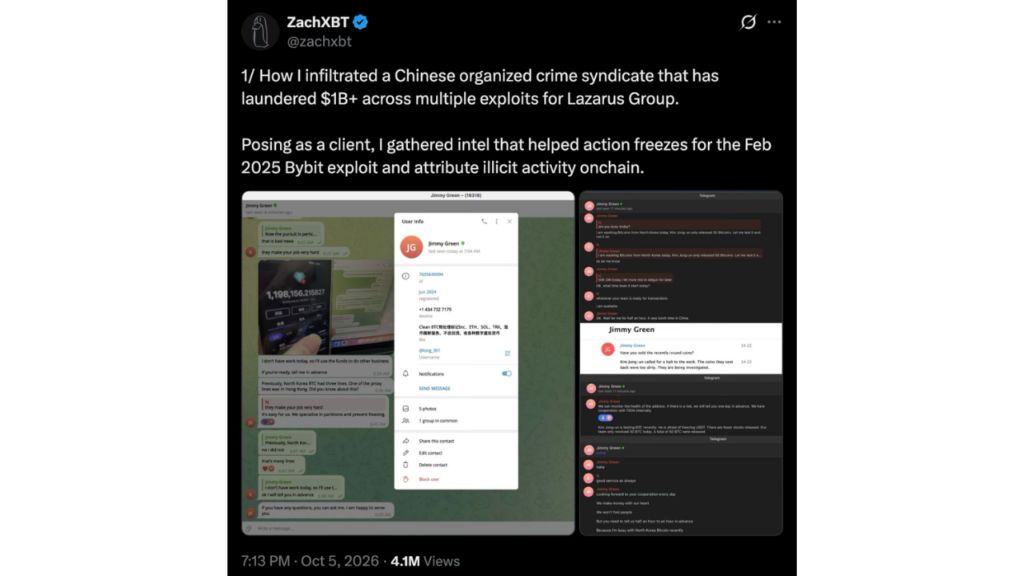
ZachXBT 在 X 上的状态
投入 349,700 美元开展卧底侦查
ZachXBT 回忆道,调查的契机源于他发现 Telegram 和 Discord 等公共群组中,有超过 15 个账号正在寻求帮助,试图处理与 Bybit 漏洞有关的资金流转问题。
其中,一名自称“吉米·格林”(Jimmy Green)的联系人与其建立了联系。
不同于常规的外部钱包追踪手段,ZachXBT 选择深入内部。2025 年 3 月 6 日,他向一个新的以太坊地址注入 349,700 USDC,随即开始与“Green”展开交易互动。
双方达成的第一笔交易涉及在 Tron 网络上将 USDC 兑换为 USDT。ZachXBT 注意到,“Green”提供的钱包此前曾接收过来自单一地址的 Gas 费用,而该地址可被直接追溯至 Bybit 被盗资金,并已被列入 Bybit 官方公开的黑名单中。
为了建立更深层的信任关系,ZachXBT 继续推进后续交易。这种策略伴随着显著的经济成本:他每笔订单平均需承担 5% 的损失,同时还需警惕交易对手携款潜逃的风险。
“这时我意识到,我需要继续每笔订单亏损 5%,并孤注一掷地尽快获取尽可能多的可操作情报,”他写道。
随着信任关系的稳固,据 ZachXBT 称,“Green”开始披露涉及朝鲜相关资金转移的具体计划,并提供了关于该网络在香港及中国大陆地区运作细节的信息。
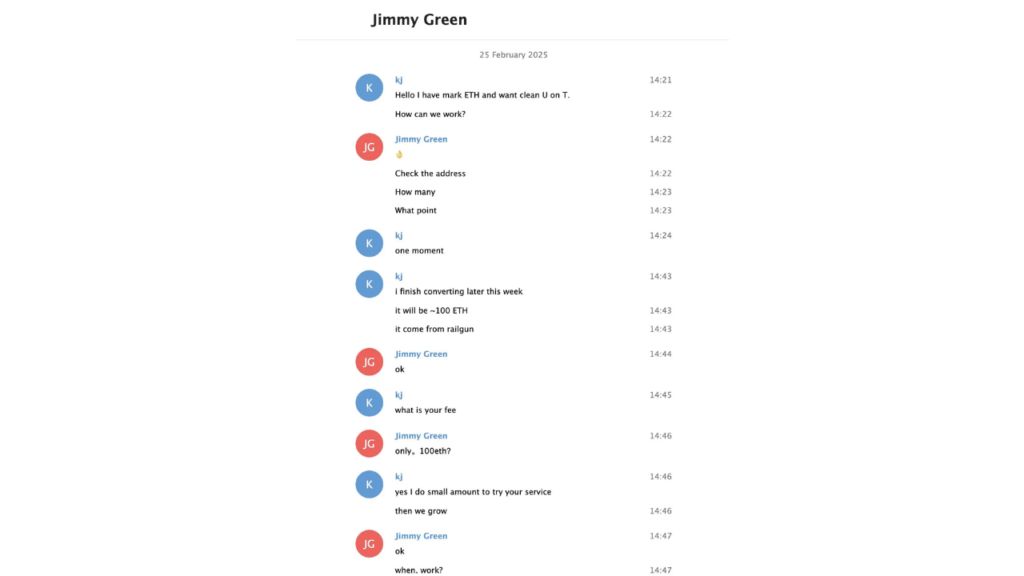
ZachXBT 与“Jimmy Green”的对话。(来源:ZachXBT)
链上证据逐步浮现
当“Green”提供的内容变得能够被独立验证时,这些对话的价值显著提升。
有一次,“Green”发送了一张截图,展示了一笔跨网络资金转移的交易。ZachXBT 证实,他能够将这张截图与几分钟后在 THORChain 上生成的对应交易记录完美匹配。
随后,“Green”分享了三个 Solana 地址。借助这些信息,ZachXBT 识别出一个包含超过 1200 万美元 Bybit 相关资金的集群,这些资金在比特币、以太坊、Solana 和 Tron 等多个链之间穿梭流转。
根据 ZachXBT 及其调查报告显示,Tether 随后冻结了与该钱包集群相关联的 442,000 USDT。
调查显示,该洗钱网络似乎还参与了其他重大加密货币盗窃案的清洗工作。
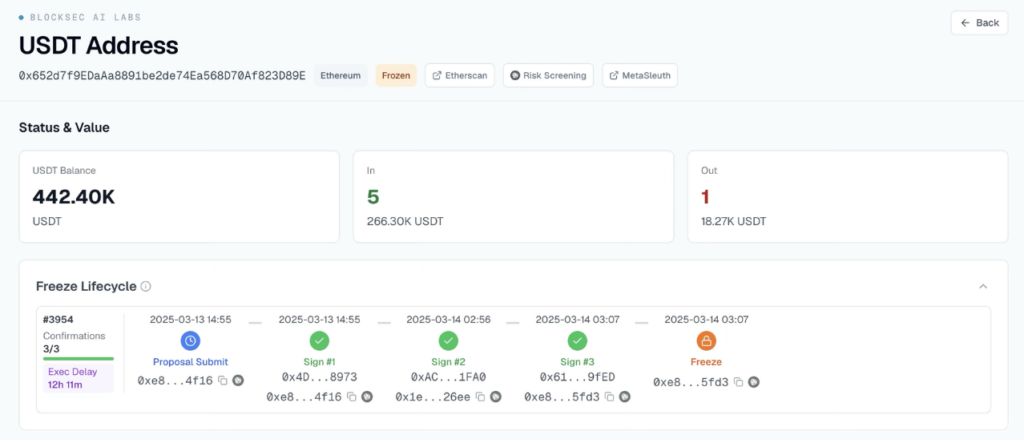
区块链证据随后出现
据报道,“Green”提及了一笔此前被冻结的金额约为 30 万美元的资金。ZachXBT 追踪发现,这笔款项实为 33.2 万 USDC,与 2023 年 Poloniex 漏洞有关,而研究人员已将此次漏洞与朝鲜黑客活动联系起来。
此外,“Green”还声称曾协助另一名客户清洗约 300 万美元的诈骗所得。ZachXBT 表示,这些资金可追溯到一个与 Huione Guarantee 相关的钱包,后者是一个涉及加密货币洗钱和非法服务的市场平台。
洗钱背后隐藏庞大网络
调查表明,这起行动并非由个别中间人为特定犯罪分子单独服务,而是一个更庞大的体系。
ZachXBT 指控,该中国网络通过与拉撒路集团(Lazarus Group)相关的多次攻击,洗白了超过 10 亿美元的资金,其中包括从 Bybit 窃取的大量资产。这些指控基于私人聊天记录、钱包转账日志以及交易时间戳等多重证据。
据称,该组织采用部门化运作模式,由不同人员分别负责接收和分发稳定币给其他参与者。
这种结构暴露了加密货币洗钱行动的一个关键弱点:尽管被盗资金可能流经数十个钱包和多种区块链,但仍离不开愿意执行转换、兑换或转移操作的中介环节。
对于调查人员而言,这些处于链条中间的中介机构成为了宝贵的情报突破口。
ZachXBT 在朝鲜调查中的角色愈发关键
此次行动建立在 ZachXBT 长期以来追踪与朝鲜相关黑客窃取加密货币的工作基础之上。
他表示,自 2022 年以来,已协助冻结了超过 7500 万美元与朝鲜相关事件的资金。他对 Bybit 攻击事件的调查工作,早于 FBI 公开将此盗窃案归咎于朝鲜方面。
如今,ZachXBT 已成为加密货币事件响应领域最具影响力的独立人物之一。他善于利用公开的区块链数据追踪被盗资产,并识别出看似毫无关联的黑客攻击之间的内在联系。
然而,他的工作也引发了争议,并带来个人风险。ZachXBT 曾遭到前目标人物的起诉及个人隐私泄露,但他仍坚持调查重大加密货币盗窃案。
他表示,来自基金会的拨款和个人捐赠资助了包括此次卧底行动在内的更多艰难调查。
但就本案例而言,资金均由他个人垫付。
这次行动充满不确定性。ZachXBT 坦言,他无法保证“Green”会持续配合或归还资金,且与有组织的洗钱网络直接接触带来了未知的人身安全风险。
最终,他选择对调查过程保密,同时将相关信息传递给了执法部门及其他值得信赖的调查同行。
此案凸显了加密货币洗钱活动如何随区块链监控技术的发展而演变。即便犯罪分子将盗窃资产分散至多个区块链、稳定币、桥接器和去中心化交易所,调查人员有时仍能利用同样的透明基础设施来重构犯罪轨迹。
ZachXBT 的操作更进一步:他表示,自己不仅追踪资金流向,更直接深入到了资金转移网络的内部。
到此这篇关于ZachXBT 预付 35 万美元:伪装客户渗透 Lazarus 关联洗钱网络的文章就介绍到这了,更多相关ZachXBT 伪装客户打入洗钱网络内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!