加密世界的安全防线再次受到严峻考验。
近期,比特币侧链Liquid Network发生了一起震惊业界的资产异常转移事件,涉及约4000枚BTC。项目运营方随即采取紧急措施暂停网络运行,并在区块链层面与涉事方展开公开对话。经过多轮博弈,这位身份介于黑帽与白帽之间的行动者在系统漏洞修补完毕后,归还了绝大部分被盗资产,同时扣留了价值约4700万美元的剩余部分作为奖励。
这一事件不仅可能刷新加密历史中单次安全行动的代价纪录,更在社区内部引发了巨大分歧。舆论场上出现了两种截然不同的声音:一方戏称此次白帽黑客终于获得了实质性的物质回报,而非仅仅是一封致谢信或一件纪念品;另一方则尖锐质疑,这种先夺取控制权再索取巨额报酬的做法,实质上是一种披着安全外衣的高价勒索。
4000枚BTC险遭掏空,Liquid攻击者留下4700万美元赏金
上个周末,正当链上交易市场活跃度攀升之时,由Blockstream运营的Liquid Network却陷入了一场严重的技术危机。
9月6日,一名攻击者利用Elements软件中的range-proof(范围证明)缓存机制缺陷,凭空生成了约4000枚缺乏真实BTC储备支撑的L-BTC。随后,该攻击者通过结算平台SideSwap正常的peg-out授权密钥通道,成功将约3996枚BTC从Liquid联邦钱包中提取,当时市值约为3.2亿美元。这笔资金占到了总储备量的95%,导致联邦钱包余额仅剩约197枚BTC。
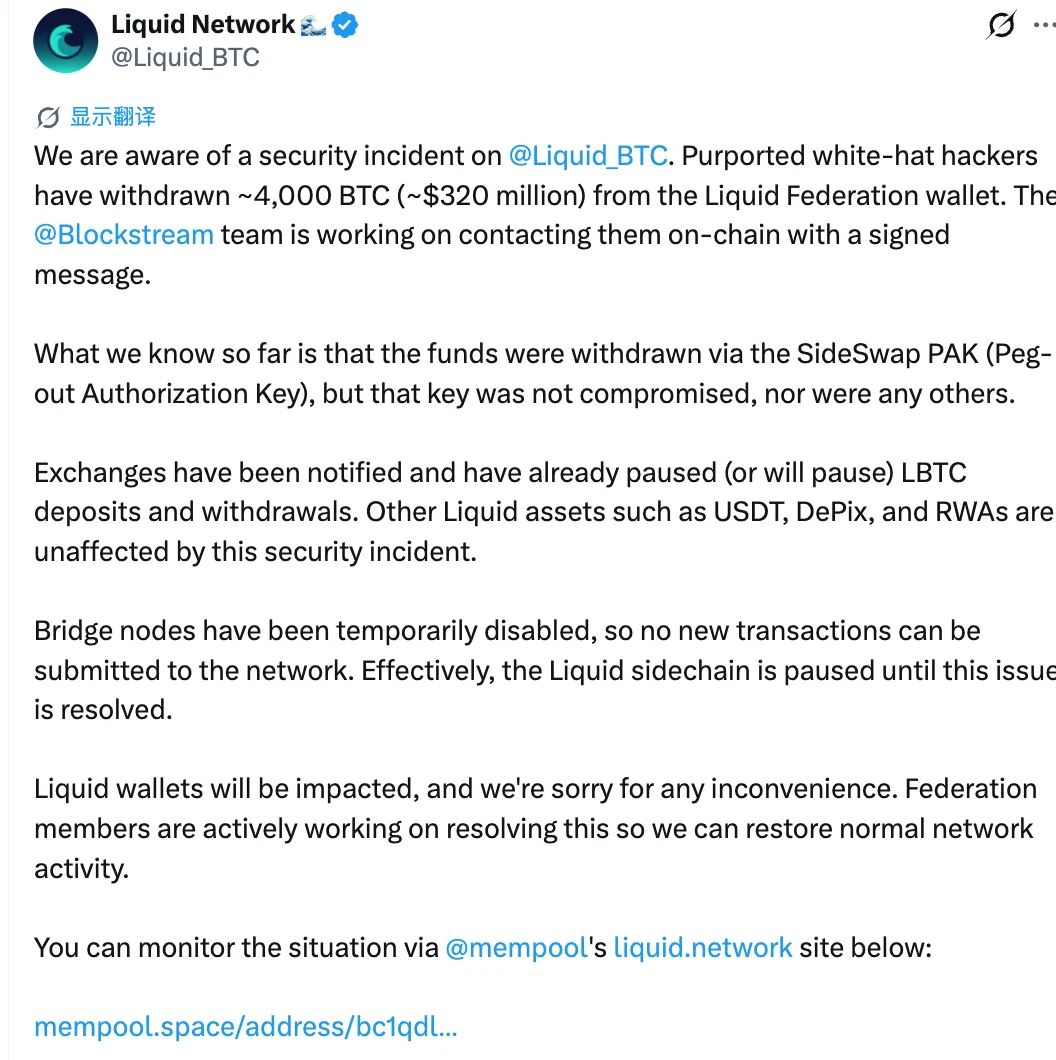
Liquid Network随即宣布暂停网络活动,并停止L-BTC的充值与提现功能。值得注意的是,Blockstream确认此次事件并非由于联邦钱包私钥泄露,也未发现SideSwap系统或其peg-out授权密钥被攻破。提现所使用的L-BTC确系源自Elements软件的底层漏洞。
复盘整个攻击链路,攻击者在大规模操作前曾使用约2.5枚BTC进行小批量测试。随后,其将约3996枚L-BTC发送至SideSwap的peg-out服务。SideSwap按既定流程销毁L-BTC并发出提现请求,Liquid联邦节点依据有效的授权协议,将对应数量的BTC转入指定地址。
事件曝光后,攻击者通过链上签名消息与Blockstream建立联系,并向联邦钱包发送1000聪作为信号标识,声明“我们是白帽黑客,请通过链上渠道沟通”。在此基础上,攻击者提出明确要求:优先修复漏洞并确保所有节点完成版本更新,同时承诺在验证漏洞已封闭后,安全归还大部分资金。
Blockstream随后通过链上签名消息予以回应,“确认桥接节点已经完成修补,可以安全归还资金”。
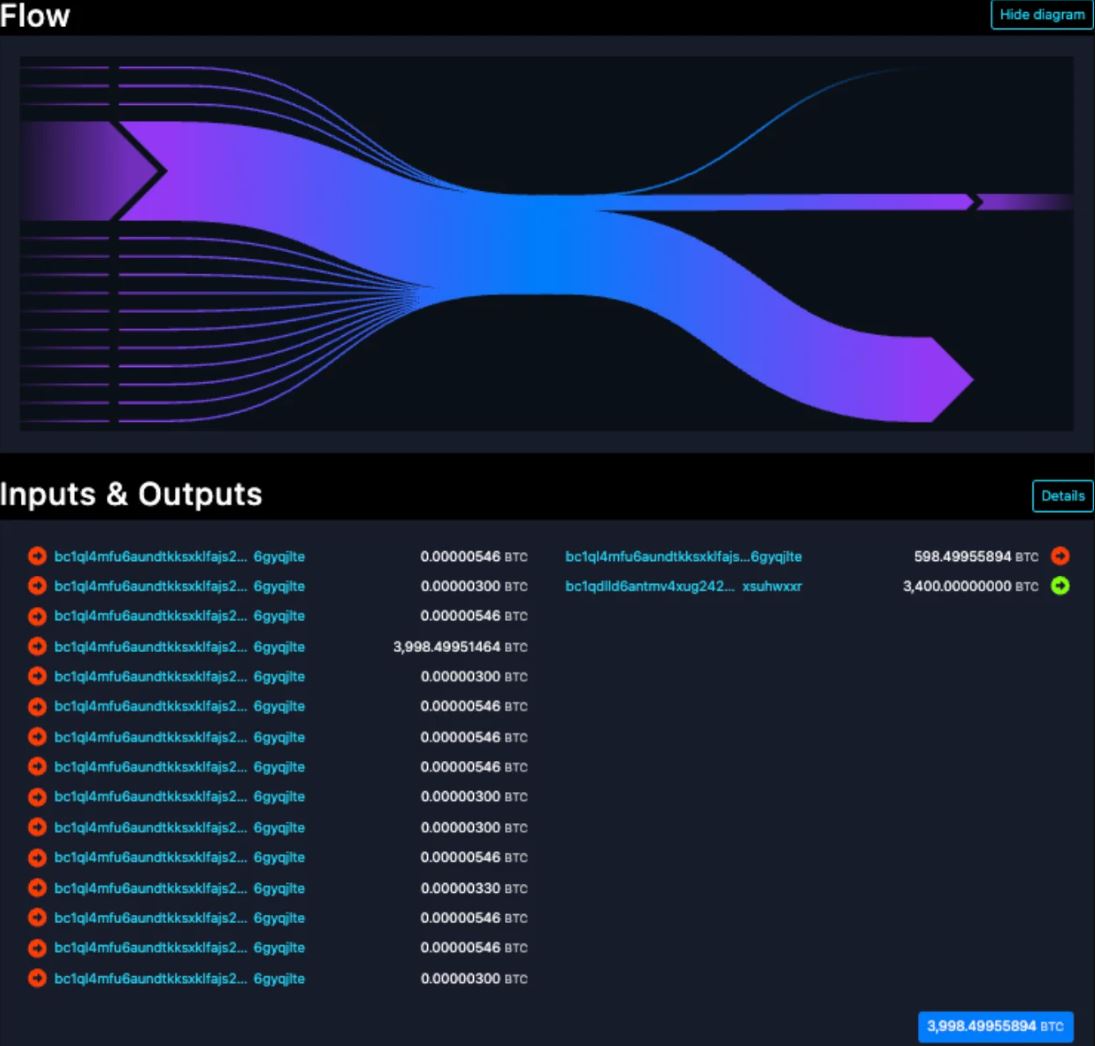
9月7日,这名白帽黑客最终将3400枚BTC转回Liquid联邦钱包,相当于此前转出资金的约85%。然而,他仍保留了598.5枚BTC作为漏洞赏金。按照当时的市场价格估算,这部分BTC的价值已超过4700万美元。
对于Liquid而言,3400枚BTC的回归极大地缓解了联邦钱包储备金枯竭的风险。但由于L-BTC是由Liquid联邦持有的真实BTC进行1:1抵押发行,Liquid接下来仍需填补剩余的储备缺口,并努力修复此次攻击对市场信心造成的冲击。
相关文章:
白帽还是勒索?高额漏洞赏金引发争议
漏洞赏金计划旨在激励安全研究人员,力求在漏洞被恶意利用之前将其拦截。然而,Liquid此次风波的核心争议点不在于是否应当支付赏金,而在于资金已被转移、赏金比例由攻击者单方面决定,且最终金额之高,可能重塑行业对漏洞赏金的预期标准。
一方面,许多观点认为该攻击者的行为偏离了传统白帽规范。通常情况下,安全研究员发现漏洞后会私下通知项目方,给予一定的修复窗口,之后才依据平台或项目方预设的规则领取赏金。但Liquid案例截然不同:攻击者先将资金转移至个人控制地址,随后才要求Blockstream修复漏洞并更新所有节点;在确认漏洞封闭后,才归还大部分资金。
当然,也有观点对此表示理解。考虑到漏洞一旦公开便面临被其他攻击者抢先利用的风险,尤其是在AI加速攻击节奏的背景下,攻击者将资金置于自己掌控之下,或许是为了防止在漏洞修复前资金被他人进一步洗劫。
此外,与以往项目方与攻击者协商赏金的模式不同,此次Liquid事件中赏金规模完全由攻击者自主设定。Ledger CTO Charles Guillemet指出,如果双方是通过链上签署的加密协议来协商确定赏金,这种做法看起来更像是敲诈勒索,而非典型的白帽黑客行为。
事实上,关于白帽黑客的行为尺度之争早已存在。例如2024年,加密安全公司CertiK发现加密交易所Kraken的存款系统存在严重漏洞,攻击者可利用未完成的入金操作增加账户余额并提现。Kraken在修复漏洞期间,发现CertiK人员多次利用该漏洞,累计提走近300万美元。Kraken指责对方未按白帽规范披露,拒绝退款并称其行为已从安全测试演变为“敲诈”,同时表示已联系执法部门。CertiK随后承认相关测试由其执行,辩称此举旨在验证漏洞能否实现伪造入金、提现,以及是否会触发Kraken的风控机制,并敦促Kraken停止对白帽黑客的任何威胁。
另一方面,Liquid此次设定的赏金金额同样备受瞩目。单看15%的比例,似乎并未达到极端水平。加密行业向来提供远高于传统行业的漏洞赏金,例如去中心化稳定币协议Usual曾推出1600万美元的漏洞赏金计划,位居加密史前列。但Liquid的问题在于,这15%最终对应的竟是超过4700万美元的巨额款项,远超Wormhole、GMX、Cetus等既往案例的赏金水平。
与此同时,也有声音支持如此高昂的赏金。Bitcoin.org的匿名所有者Cøbra认为,白帽黑客理应获得全额报酬,并希望未来此类巨额赏金能成为行业标准,从而提升整体安全性。慢雾创始人余弦也提议,未来对于巨额被盗事件可默认设定15%起步的赏金比例,非巨额事件则为20%,并给予免责条款,以此逐步形成行业共识。
回顾过往,不少加密协议提供的漏洞赏金相对微薄,甚至令安全研究人员感到失望。
例如,白帽黑客f4lc0n曾在X平台发文披露,他在Injective协议中发现了一个可导致链上超过5亿美元资产被直接提取的“严重”级别漏洞,但项目方仅开出5万美元奖金,远低于其计划中该级别50万美元的最高上限。提交报告后,Injective团队第二天便发起主网升级投票并修复了漏洞。但f4lc0n表示,此后三个月团队处于“失联”状态,5万美元奖金至今未付。Injective工程负责人Bojan Angjelkoski回应称,该漏洞未造成实际资金损失或地址被盗,且在实际利用过程中需执行多笔可疑交易,影响有限,因此不属于区块链领域的最高严重级别,最高赏金定为5万美元;另一案例中,区块链安全公司Decurity曾发现DxSale一智能合约存在安全漏洞,潜在影响至少520万美元用户资金,但该项目试图淡化漏洞影响,仅提供500美元赏金。
区块链安全公司Halborn联创Steven Walbroehl曾揭露,部分提供漏洞赏金的项目往往抱有尽可能少付或不付费的动机。这不仅涉及直接经济成本,部分项目团队为维护声誉,可能会刻意淡化研究人员报告的漏洞严重程度,让用户继续暴露在风险之中。
他认为,对于安全研究人员而言,这种经历极具挫败感:投入大量时间寻找漏洞,最终却被忽视甚至遭受指责。在这种情境下,一些破坏性行为如直接盗取大量资金,可能在研究人员眼中成为一种“迫使项目方采取行动”的合理手段。
从长远来看,建立完善的漏洞发现、响应和赏金机制,并为安全研究人员提供合理、透明且可信的激励,是降低此类事件复发概率的关键一环。但同时必须认识到,安全防护不能仅依赖赏金猎人,项目方自身也必须构建更加严密的安全防护体系。
至此,关于4700万美元天价赏金及Liquid攻击者归还大部分BTC事件的报道暂告一段落,更多关于Liquid巨额赏金风波的内容请参阅往期文章或继续阅读下文,希望大家今后多多支持!