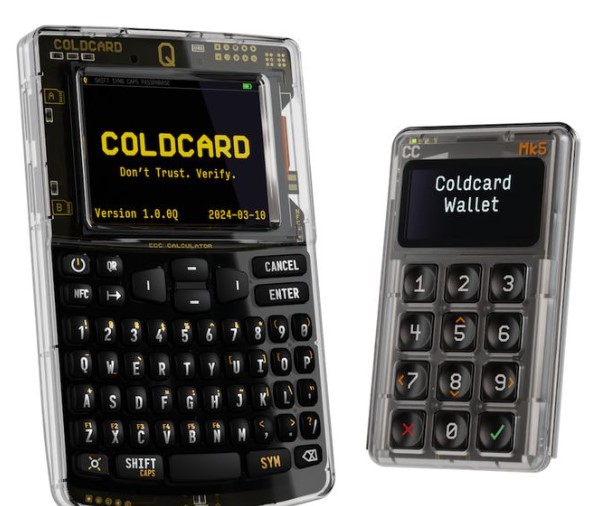
北京时间10月11日,专注于比特币底层存储方案的硬件钱包品牌Coldcard,其官方X(原Twitter)账号@coldcardwallet突发异常,发布了一条指向不明的钓鱼链接。
事件发生后,公司团队反应迅速,立即删除了该违规推文,并同步启动了内部安全审查机制以应对潜在风险。
Coldcard官方在后续声明中指出,该社交账号自2017年以来便严格执行离线双重身份验证(2FA)策略,并对后台操作权限实施了最高级别的封锁措施。
尽管如此,面对高度隐蔽的攻击手段,团队承认尚无法完全排除账号防线被内部人员或外部势力攻破的可能性。
官方郑重告诫全网用户,切勿点击任何来历不明的第三方链接或进行互动授权,并重申其唯一合法的网络门户仅为coldcard.com。
目前,该公司正与X平台官方合作,全面排查账号的访问授权日志,并承诺在调查取得实质性进展后公布详细的技术分析结果。
底层漏洞曾致上亿美元损失
此次社交工程层面的攻击,距离Coldcard上一轮引发行业震动的底层安全危机仅数月之遥。
据权威安全研究机构Galaxy Digital发布的底层溯源报告显示,今年7月曝光的核心漏洞直接导致至少7300个关联硬件钱包的私钥防线被击穿。
在已确认的三波连环攻击中,黑客窃取了价值超过100万美元的比特币;而一波高度疑似由同一团伙发起的第四波攻击,则将此次安全事故的总损失额推高至惊人的1.3亿美元。
宏观链上数据进一步印证了这一安全寒冬。DeFiLlama的监测统计显示,在Coldcard暴雷的7月份,整个加密资产行业因各类安全事故折损的资金总规模高达2.474亿美元,这成为继今年4月(6.44亿美元)之后的年内第二大至暗时刻,而Coldcard漏洞案无疑是该月单笔抽血最严重的资金流失惨案。
从供应链篡改到社交工程渗透
纵观近半年的加密安全态势,冷钱包生态频频拉响红色警报,市场对硬件级存储设备的绝对信任正遭受史无前例的挑战。
就在9月底,另一家硬件钱包巨头Ledger因东南亚某层级经销商的物流供应链遭遇物理篡改,导致用户私钥在激活环节被直接截获,失窃总额逾8600万美元。
迫于舆论压力,Ledger官方不得不紧急呼吁在过去90天内从该渠道购机的用户立即进行资产剥离。
相较于Ledger,Coldcard虽采用了更为硬核的安全架构(如全离线种子生成与无内置电池设计),但此次官推沦陷事件清晰地表明:
黑客集团的攻击维度已发生战略转移,正从死磕固若金汤的硬件底层代码,全面转向防御相对薄弱的社交工程与用户心智层面。
硬件钱包品牌的官方社交账号一旦被劫持,其杀伤力堪比核弹。出于对官方渠道的天然信任,高净值用户极易在毫无防备的情况下,被植入官方推文的钓鱼链接诱导授权,最终酿成不可挽回的资产清零惨剧。
后续的调查焦点将直指作恶者“如何突破层层设防的账号体系”。即便存在离线双重验证,攻击者依然能通过针对核心员工的深度社会工程学诱骗、感染企业内部运营终端设备的供应链攻击,或是直接利用X平台底层的API接口漏洞来实现劫持。
若最终排查结果证实为内部管理疏漏或授权第三方账号被渗透,将彻底暴露当前加密机构在组织架构层面的内部安全管理真空。
到此这篇关于比特币硬件钱包Coldcard再次遭遇安全危机!官方X账号现钓鱼链接的文章就介绍到这了,更多相关硬钱包Coldcard安全危机内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!