关键信息摘要:
- 事件定性:硬件钱包品牌Keystone于2026年10月25日确认,其官方网站在10月20日遭受未经授权的非法访问。
- 数据泄露范围:攻击者通过Shopify API接口获取了部分客户资料,包括姓名、联系电话、收货地址以及订单明细(含商品名称与价格)。涉及支付卡号、银行账户、助记词、私钥及钱包密码的数据均安全,未被窃取。
- 应急响应:Keystone已切断非法访问路径、修补安全漏洞并启动内部调查,正逐一邮件通知受影响用户,完整调查报告即将发布。
- 风险预警:不法分子可能冒充Keystone官方,借助电话、短信、邮件甚至实体信件,以“退款”、“设备更换”或“订单修复”为由实施诈骗。用户务必严守底线,绝不向任何人提供助记词或私钥,切勿在非本人购买的设备上输入助记词。
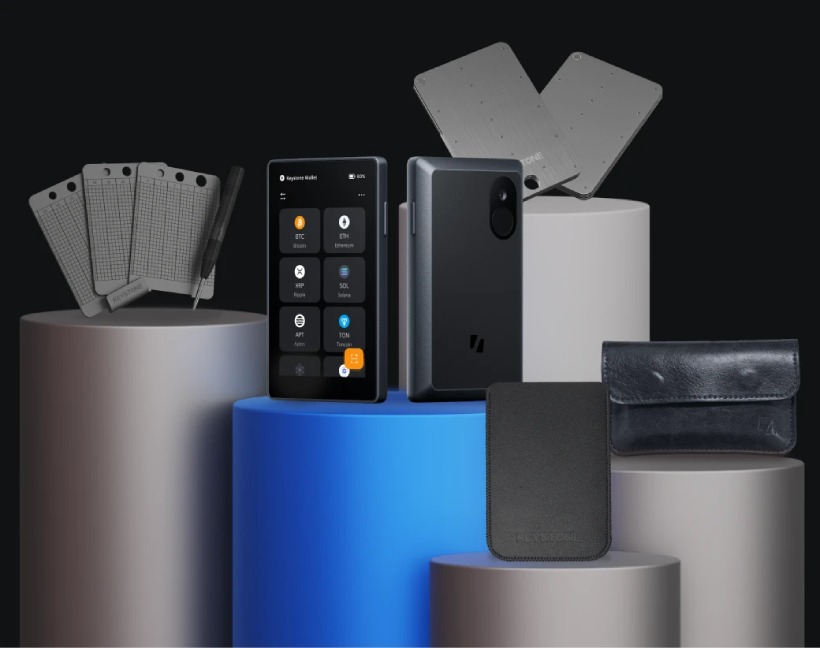
当地时间10月25日(UTC+8),硬件钱包制造商Keystone正式确认其网站存在安全漏洞并被攻破,致使部分客户的收货信息及订单细节遭到泄露。该公司指出,在发现异常后已第一时间采取紧急措施,成功阻断了未经授权的数据访问。目前,Keystone已完成漏洞修复工作,并再次强调此次事件并未波及用户的支付凭证、助记词或私钥等敏感信息。公司承诺将持续强化安全防护体系。
Keystone硬件钱包产品解析
Keystone是一款秉持“完全开源”与“物理隔离(Air-Gapped)”两大核心安全原则的硬件冷钱包,致力于让用户在最大程度的透明度和可控性下实现加密资产的自我托管。
核心安全架构:其独特之处何在?
Keystone的安全设计旨在确保私钥彻底脱离网络和物理攻击威胁,主要体现在以下几个维度:
- 100% 全开源:这是Keystone最显著的差异化优势。其硬件设计(电路图、物料清单)、固件代码及应用层软件全部开源至GitHub平台,允许全球安全专家独立审计与验证,从机制上消除了“黑箱操作”的风险。
- 完全离线(Air-Gapped) :Keystone 3 Pro 摒弃了USB数据线、蓝牙、WiFi或NFC等任何有线或无线数据传输方式,交易签名过程100%在离线环境下完成。设备通过摄像头扫描二维码或MicroSD卡进行数据交互,极大压缩了潜在的攻击面。
- 三重安全芯片防护:旗舰型号Keystone 3 Pro是业内首款搭载三颗独立安全元件(Secure Element)芯片的硬件钱包,其安全等级与护照、银行卡内置芯片相当。助记词和指纹等敏感数据被分别加密存储于多颗芯片中,显著增加了物理破解的成本与技术难度。
- 物理防拆与自毁机制:设备配备PCI级物理防拆保护。一旦检测到外壳被非法开启等物理篡改行为,内置的自毁程序将自动擦除所有已存储的私钥,防止设备落入他人之手后导致资产失窃。
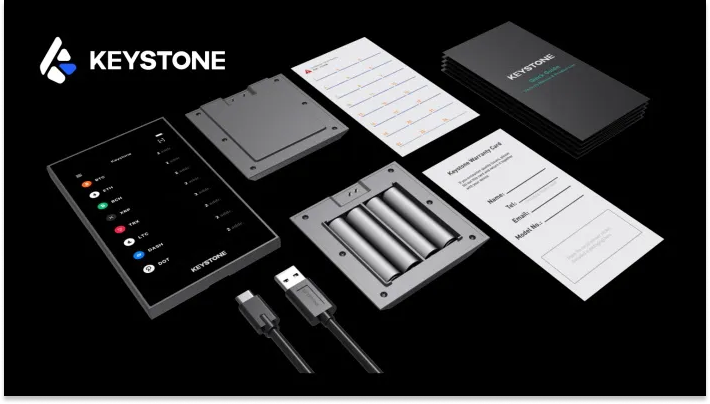
事件回顾:官网遭非法入侵,收货信息外泄
事件时间轴
| 日期 | 事件进展 |
|---|---|
| 10月20日 | Keystone监测到官网存在未授权访问迹象 |
| 10月23日 | 经与Shopify核实API活动日志,确认第三方已获取客户收货信息 |
| 10月25日 | Keystone公开发布致歉声明及事件确认公告 |
数据泄露边界:哪些丢了,哪些没丢
这是本次事件中最为关键的分水岭。
| 已泄露信息 | 未泄露信息 |
|---|---|
| 姓名 | 支付卡信息 |
| 联系方式 | 银行信息 |
| 收货地址 | 助记词 |
| 订单详情(商品名称与价格) | 私钥 |
| 钱包密码 |
核心结论:此次泄露仅限于订单与物流层面的个人身份信息,而非资产控制权层面的密码学密钥。由于私钥和助记词完好无损,意味着用户链上资产的控制权并未因本次事件而暴露。
主要风险:后续可能面临的钓鱼与社会工程学攻击
Keystone在声明中明确警告:不法分子可能利用此次泄露的订单与地址信息,冒充官方身份,通过多种渠道对用户进行接触。
潜在的诈骗手段:
| 触达渠道 | 常见诈骗话术 |
|---|---|
| 电话 / 短信 | 声称订单出现异常,需办理退款或更换设备 |
| 电子邮件 | 伪装成官方通知,诱导点击恶意链接 |
| 邮寄信件 | 利用已泄露的收货地址,寄送伪造的“官方通知”或“替换设备” |
用户必须坚守的安全底线:
- 绝不向任何人提供助记词或私钥——Keystone官方绝不会主动索要这些信息。
- 绝不在非本人订 购的设备中输入助记词——如果收到一台所谓的“替换设备”,切勿用它来初始化你的钱包。
- 不点击意外消息中的链接,应手动输入官方网址访问,如有疑问请直接通过官方渠道联系客服。
事件启示
第一,硬件钱包的“安全边界”正从设备本身延伸至订单与物流环节。
Keystone设备本身的密码学设计(私钥离线生成、助记词不触网)在此次事件中经受住了考验——泄露并未触及资产控制权的核心。但用户在下单、收货、售后等环节留下的个人信息,却成为了攻击者可以利用的入口。这与近期Ledger供应链攻击事件揭示的逻辑一脉相承:攻击者正在避开最坚固的技术防线,从外围的个人数据与用户信任切入。
第二,泄露数据的“二次利用”比泄露本身更具危害性。
姓名、地址和订单详情单独来看并不致命,但它们为精准钓鱼提供了素材。攻击者可以准确说出你的订单号、购买的产品型号和收货地址,从而极大提高诈 骗的可信度。真正需要防范的,是信息被用于“让你自己把资产交出去”。
第三,硬件钱包行业的数据安全标准亟需升级。
此次事件涉及Shopify API这一第三方电商基础设施。对于硬件钱包厂商而言,网站、订单系统、客服渠道与设备本身的密码学安全同等重要。用户信任的建立需要数年,但一次订单数据泄露就足以被诈 骗者利用数月。
更多:
总结
Keystone此次官网遭未授权访问,没有动摇硬件钱包最核心的安全承诺——私钥与助记词未泄露,资产控制权仍在用户手中。但泄露的姓名、地址与订单详情,为精准钓鱼和社工攻击提供了弹药。
对用户的行动建议:
- 无需恐慌性转移资产——私钥和助记词未泄露,链上资产本身未受直接影响。
- 高度警惕任何主动联系你的“Keystone官方” ——尤其是涉及退款、换货或“安全升级”的请求。
- 坚守一条底线:任何人索要助记词或私钥,都是诈 骗。
- 如收到来源不明的“替换设备”,不要用它初始化钱包,通过官方渠道核实后再处理。
到此这篇关于硬件钱包Keystone官网遭未授权访问,部分用户收货信息泄露的文章就介绍到这了,更多相关Keystone钱包遭未授权访问内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!