助记词未曾外泄,也未连接任何外部终端,然而硬件钱包内的数字资产却在转瞬之间不翼而飞。10月9日,一起涉及价值超过9300万美元资产的盗窃案件爆发,将老牌加密货币硬件钱包品牌Ledger推至舆论风暴中心。
随着事态深入,从核心经销商悄然更迭到设备内部疑似被嵌入“间谍”模块,多重线索交织,令外界对攻击路径的猜测愈发激烈,但真相仍未水落石出。这场安全危机不仅令Ledger的信任基石动摇,更让硬件钱包的安全性问题重新成为公众关注的焦点。
9300万美元资产流失:幕后黑手精心策划数周
10月9日,X平台(原Twitter)和Reddit社区接连涌现Ledger用户的求助帖,声称其钱包遭到入侵。多位受害者反映,他们的助记词始终采取离线手写方式妥善保存,且设备极少与其他电子设备交互,资金却依旧被清空。另有用户指出,钱包在毫无察觉的情况下生成了无限授权签名。这些违背常理的现象,使得这起安全事故迅速引发行业高度警觉。
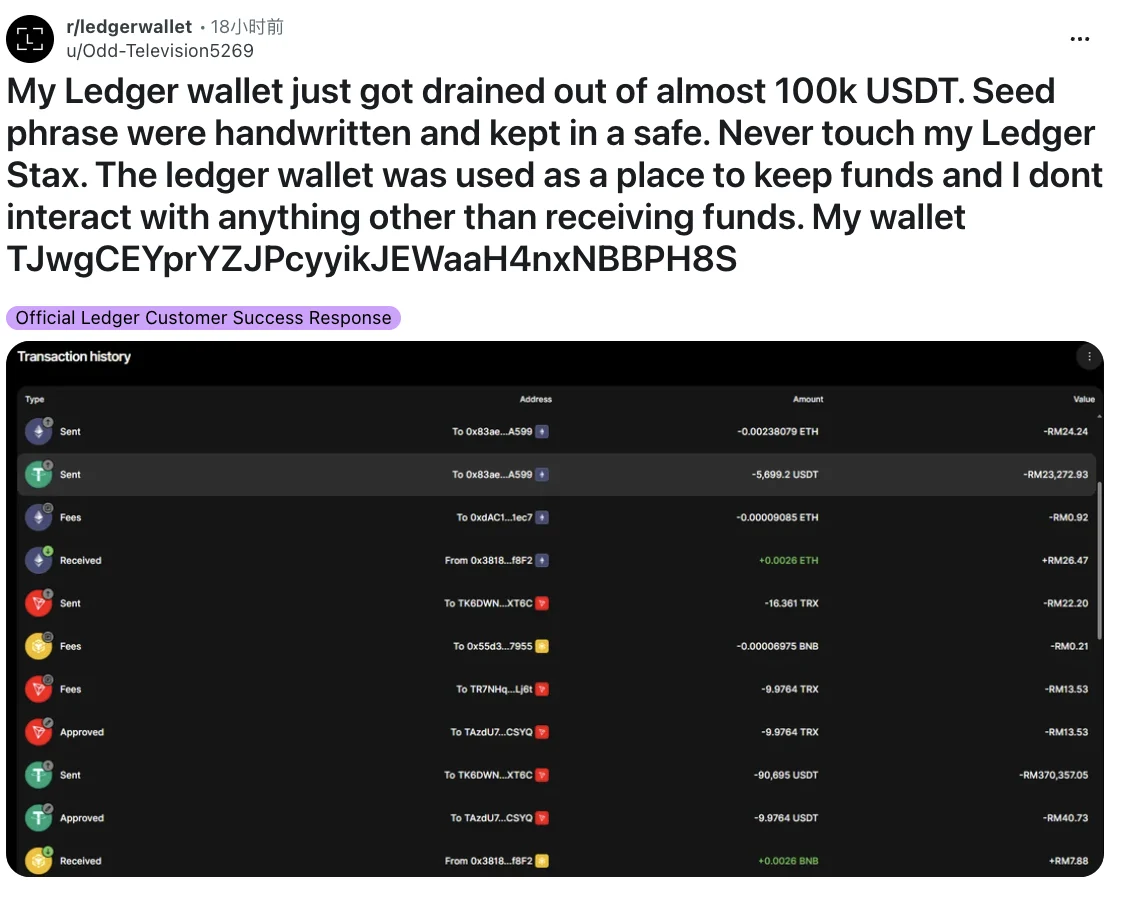
基于受害者的披露信息,业界普遍将此定性为典型的供应链攻击。多名用户透露,其持有的Ledger设备购自第三方经销商CryptoBilis,且部分设备的购买与激活时间较短。
随后,Ledger官方在回应中将调查重心锁定在经销商CryptoBilis身上。该公司声明,正在排查东南亚地区通过CryptoBilis购买设备的用户资金被盗案例,并已责令该经销商立即停止所有Ledger设备的销售与发货。同时,Ledger发出紧急建议:过去90天内从该渠道购机的用户,若尚未初始化设备,严禁进行设置;若已完成初始化,应立即将资产转移至使用全新助记词初始化的新设备中。
据链上数据分析平台YFarmX追踪显示,攻击者从7条不同区块链上的471个地址转移了约9340万美元,其中大部分损失集中在10月9日当天。目前,攻击者已将价值逾300万美元的ETH混入Tornado Cash匿名网络。与此同时,Tether方面已冻结窃贼钱包中价值1000万美元的USDT。然而,仍有1460万美元以USDD形式存在,无法被Tether直接冻结。
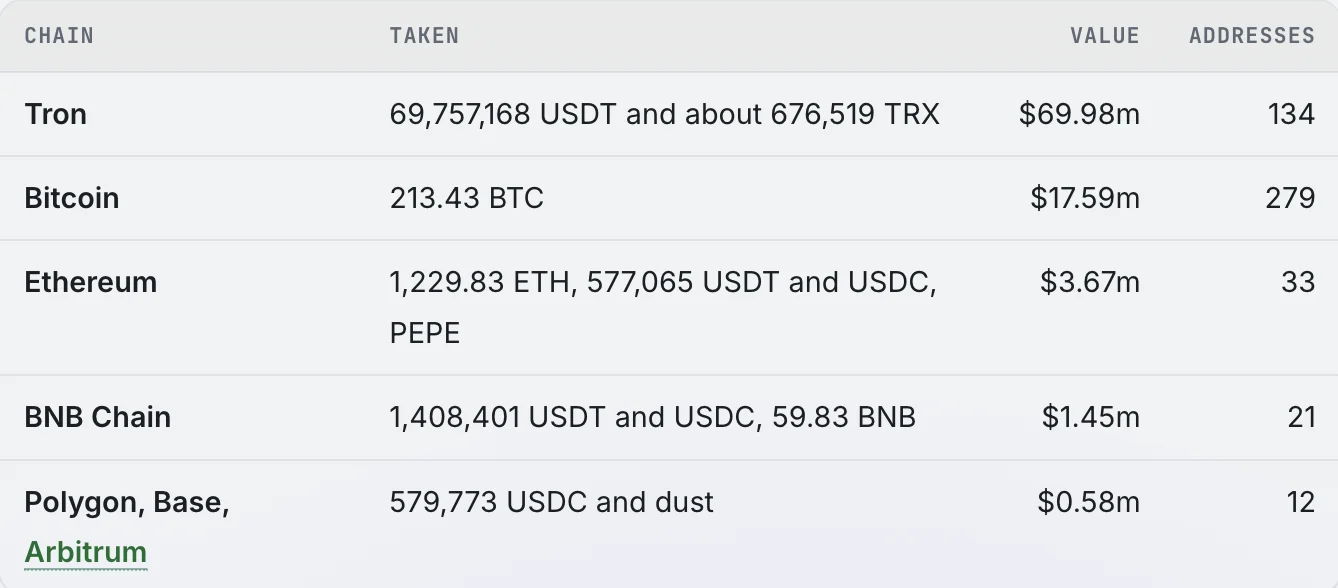
从资产分布来看,波场(TRON)网络是此次重灾区,损失主要集中于USDT,金额约为6998万美元。其中,单个波场地址的最高损失达700.1万枚USDT。比特币网络上的损失则达到1759万美元,超过90%的被盗BTC来自首次获得资金时间不足90天的地址。其中,一个受损最严重的比特币钱包在转入80枚BTC仅一周后,资产便全部被转走。
值得注意的是,受影响钱包并非全是新设备。YFarmX分析指出,被清空地址的使用时长跨度极大,既有创建仅数天的新钱包,也有存在五年以上的老账户。这意味着,风险范围可能远超近期购入的设备。链上数据显示,这些地址的资金转移均是通过有效签名或此前授予的授权权限完成的。
更为严峻的是,攻击者显然进行了长期筹备。相关操作钱包最早于9月24日开始接收资金,随后陆续测试多链转账、授权及资金归集流程,并提前部署自动化转移机制。这些迹象表明,此次盗窃背后可能是一场有组织、有预谋的攻击行动。
授权经销商秘密换主引质疑,CryptoBilis多国业务停摆
CryptoBilis因此被置于聚光灯下。不同于不明来源的卖家,CryptoBilis曾是Ledger在马来西亚、印度尼西亚和菲律宾的官方授权经销商,双方合作长达约5年。然而,随着攻击事件发酵,这段长期的合作关系备受审视。
CryptoBilis前CEO Arravind Prabu出面澄清,称自己已于今年早些时候退出公司管理层。他指出,CryptoBilis此前已被收购,他不再参与任何运营或管理工作,也无权访问公司账号、后台或业务系统。目前,CryptoBilis账号由新团队运营,发帖亦由新团队发布。受合同保密条款限制,他在法律上需暂缓发布公告直至10月19日。他表示愿意向Ledger提供历史背景信息以协助调查。
然而,这一解释未能平息社区疑虑。部分用户指责Arravind Prabu在未通知Ledger的情况下出售公司,也有人质疑Ledger未能及时审查经销商的股权变更及经营状况。
据Bitcoin News披露的信息,截至8月3日,一名登记地址位于中国黑龙江省、名为Jiaming的人士持有CryptoBilis 100%的股份。有趣的是,这位新任董事于9月7日辞职。
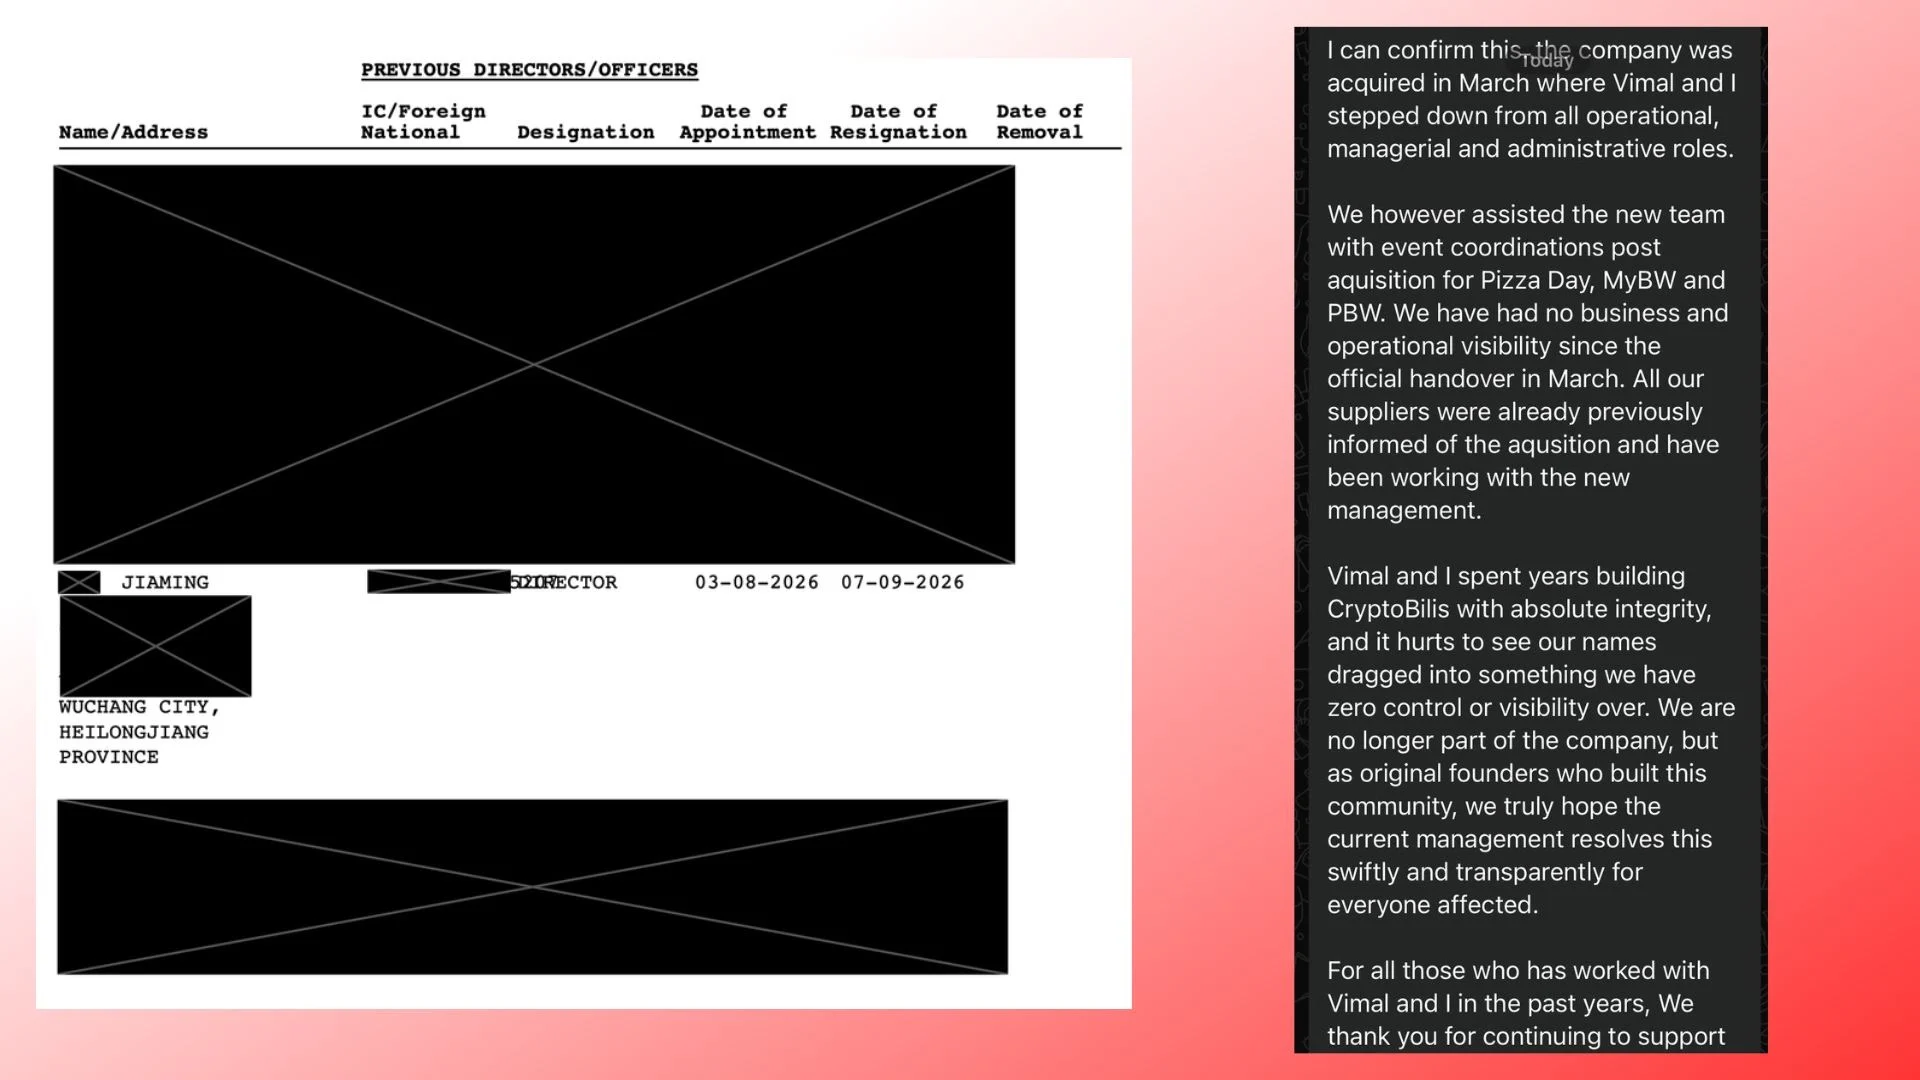
经销商易主、保密期叠加钱包被盗事件,进一步加深了市场对CryptoBilis的怀疑。特别是除Ledger外,该经销商还销售Trezor、SafePal、Tangem和OneKey等多个品牌的硬件钱包,这使得事件的影响范围更加广泛。
尽管如此,截至目前,尚无确凿证据表明CryptoBilis的股权变更与Ledger设备被篡改存在直接因果联系。硬件钱包从出厂到用户手中,历经制造、运输、仓储和经销等多个环节,任一环节疏漏都可能引入安全风险。
事发后,CryptoBilis已暂停Ledger设备的销售和发货,提醒未激活用户勿进行设置,已激活用户应将资产转移至新设备。此外,CryptoBilis警告用户切勿泄露助记词或PIN码,受损用户应保留设备及交易记录并报警。
同时,该公司宣布暂停在马来西亚、菲律宾和印度尼西亚所有门店及线上渠道的全部品牌硬件钱包销售与发货,实体门店暂时关闭,并表示预计将在三个工作日内公布进一步进展。
拆机发现间谍模块,硬件钱包安全底线再受拷问
面对Ledger被盗疑云,部分用户通过拆机检查发现了设备内部的异常组件。
Mt. Gox前CEO Mark Karpelès在推特上发文称,他从马来西亚购入的一台Ledger设备内部藏有带SIM卡芯片的间谍模块。尽管设备外包装热缩膜完好,拆开后也难以立即察觉异常,植入物被巧妙地隐藏在屏幕原本应放置缓冲垫的位置。
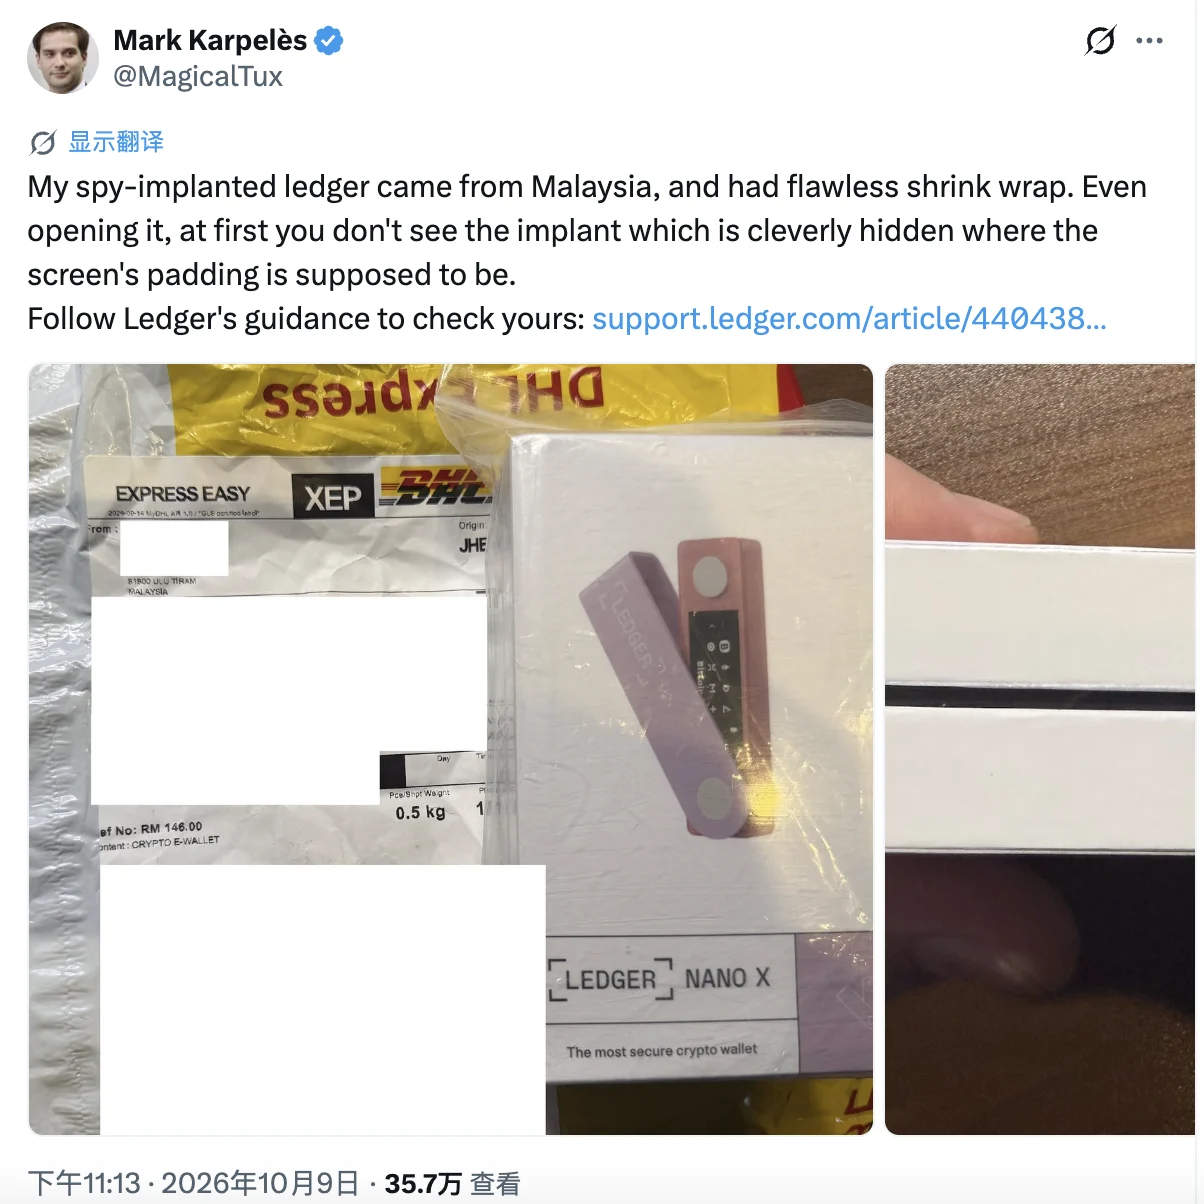
据其披露,该模块包含LTE通信组件、天线、eSIM及连接Ledger SPI总线的微控制器,能够分析设备向用户显示的字符,并在助记词设置完成后发送相关数据。攻击者可能借此监控受害者的钱包地址,并选择最佳时机转移资产。
慢雾首席信息安全官23pds也分析认为,攻击流程可能是恶意模块接入屏幕数据线,记录生成助记词时显示的单词,再通过LTE/eSIM发送给攻击者;安全元件虽能保护私钥不被读取,却无法阻止屏幕内容被截取。
不过,间谍模块的存在并不能直接证明其与此次大规模盗币事件有关,也不能排除其他攻击路径。例如,攻击者可能在设备交付用户前就预先生成助记词并留存记录,随后重新封装设备交给用户。用户按正常流程设置,看似获得全新设备,实则私钥早已旁落。此前,国内也曾出现用户通过京东、抖音等电商平台购买硬件钱包后,因设备被预先篡改而导致资产被盗的案例。
对此,慢雾创始人余弦在X平台发文表示,Ledger经销商事件后,硬件钱包或许应将拆机自毁机制作为重要安全设计,否则需提供其他机制证明用户拿到的是官方原装设备。但dForce创始人Mindao则认为,拆机即自毁反而可能让用户更难判断设备是否被改装,而可拆卸设计至少能让专业人员对照电路图检查硬件。他还指出,Ledger官网虽提供硬件完整性检查指南,但对普通用户而言门槛过高。
此外,攻击者还可能利用经销商掌握的客户订单和联系方式,伪造Ledger官方邮件或搭建钓鱼网站,诱导用户在设备设置过程中泄露助记词。不过,考虑到攻击者事先进行了测试转账,这种可能性相对较低。
此次事件的最终原因仍待Ledger进一步调查并公布,但对于受害者而言,已被转移的资产恐怕难以追回。
对于持币用户而言,此次Ledger被盗事件再次敲响警钟:硬件钱包并不意味着绝对安全,设备本身的安全性仅是整个密钥管理链条中的一环。选择可信购买渠道固然重要,但同样需关注设备完整性,妥善保管助记词,并警惕任何索要助记词或PIN码的行为。一旦怀疑助记词已泄露,应尽快将资产转移。