中秋佳节未至,加密行业却先迎来了一场风暴。今日凌晨,知名加密货币交易所 Bitget 遭受了严重的安全攻击,其热钱包遭到大规模异常转账,引发了业界的广泛关注。
据链上数据显示,事件始于凌晨 2 时 31 分,Bitget 部分热钱包出现异常操作。初期监控显示被盗资金超过 1 亿美元,随后经官方核实,该数字迅速攀升至 3.516 亿美元,并最终确认为超过 3.87 亿美元的巨额损失。
针对此次事件,Bitget 官方发布公告明确指出,平台的冷钱包以及绝大部分核心资产并未受到波及。Bitget 用户保护基金当前规模逾 4.64 亿美元,可全额覆盖被盗资产。出于对资金安全的谨慎考虑,平台暂时关闭了提币功能,待完成彻底的安全核查后将逐步恢复服务。目前,执法部门及专业的链上安全机构已介入调查,Bitget 承诺将以小时为单位持续更新进展,并在 24 小时内发布包含根本原因分析及整改措施在内的完整报告。
为了稳定军心,Bitget CEO Gracy Chen 进行了直播,实时向社区同步事件最新进展及应对措施。
从币安到 Bybit,头部交易所几乎都曾在安全攻防战中经历洗礼。恰逢 Bitget 成立八周年,这次危机不仅是对技术防线的考验,更是对品牌信任度、应急响应能力以及运营韧性的深刻检验。
突发状况:热钱包遭洗劫,初步估算损失超 3.5 亿美元
凌晨 3 时 57 分,加密交易员 DCF GOD 在社交媒体发文指出,Bitget 热钱包疑似遭遇攻击,初始估计损失约为 2000 万美元。详细情况显示,新地址 0xe410 在短短 6 分钟内,利用来自 Bitget 热钱包的 1967 万 USDT,通过 UniswapX 和 1inch Fusion 协议在 Arbitrum 链上买入 7111 枚 ETH,溢价最高达到现货价格的 5%。当时 WETH/USDC 流动性池仅值 2870 美元,这种非理性的交易行为显然指向了恶意攻击而非正常市场操作。
外部观察:黑客进行小额测试,Bitget 迅速响应冻结提币
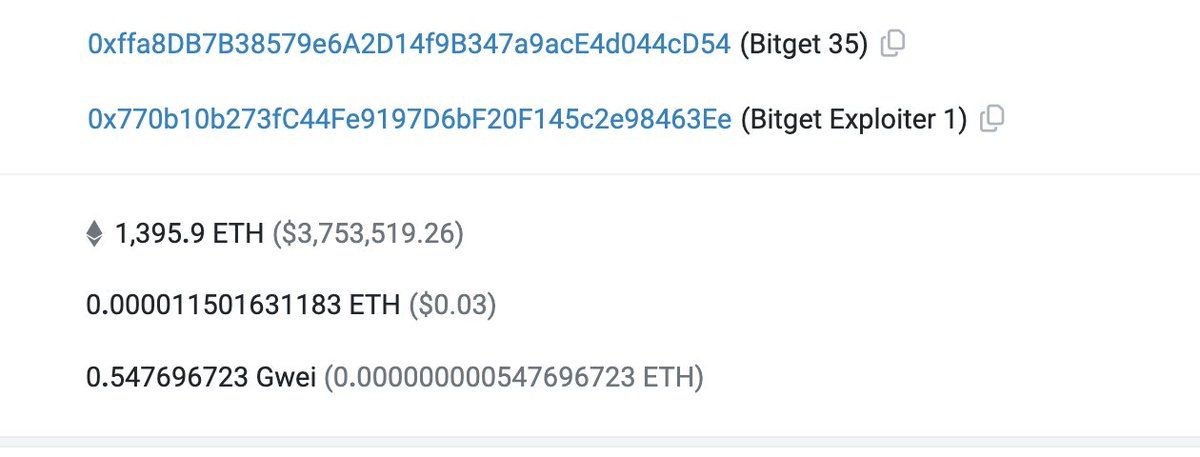
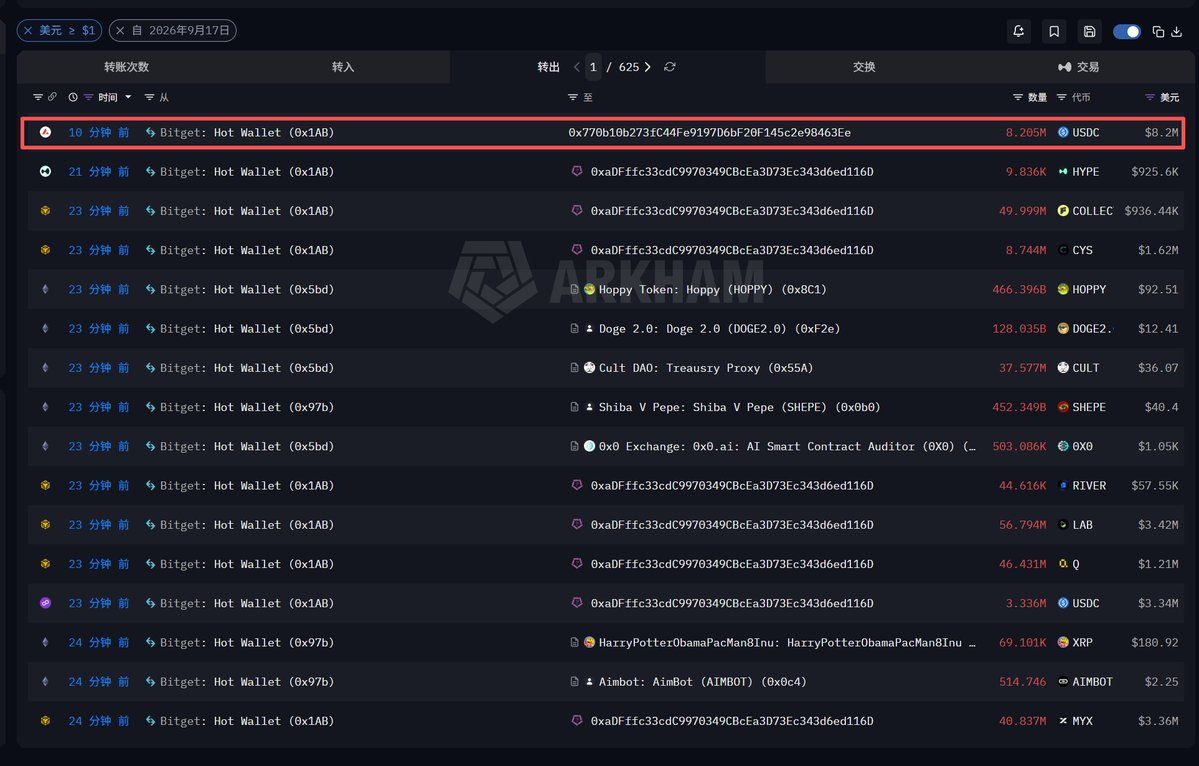
凌晨 4 时 8 分,The Block 研究负责人 Steven 跟进报道表示:“在过去一小时内,约有 1.74 亿美元资金跨越多条公链,从冷热钱包转入地址 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee。”值得注意的是,此次攻击的一个显著特征是黑客进行了小额转账测试,这与以往某些一次性大额盗取的案例有所不同。
约 4 时 12 分,Steven 监测到 Bitget 疑似启动了提币暂停机制。此时其冷热钱包内的总资产仍高达 5 亿美元,这一快速反应有效遏制了损失的进一步扩大。Steven 分析称:“我倾向于认为这是一次黑客攻击,但可能并非无差别的大规模扫荡,而是少数安全性较弱的钱包暴露出了漏洞。”
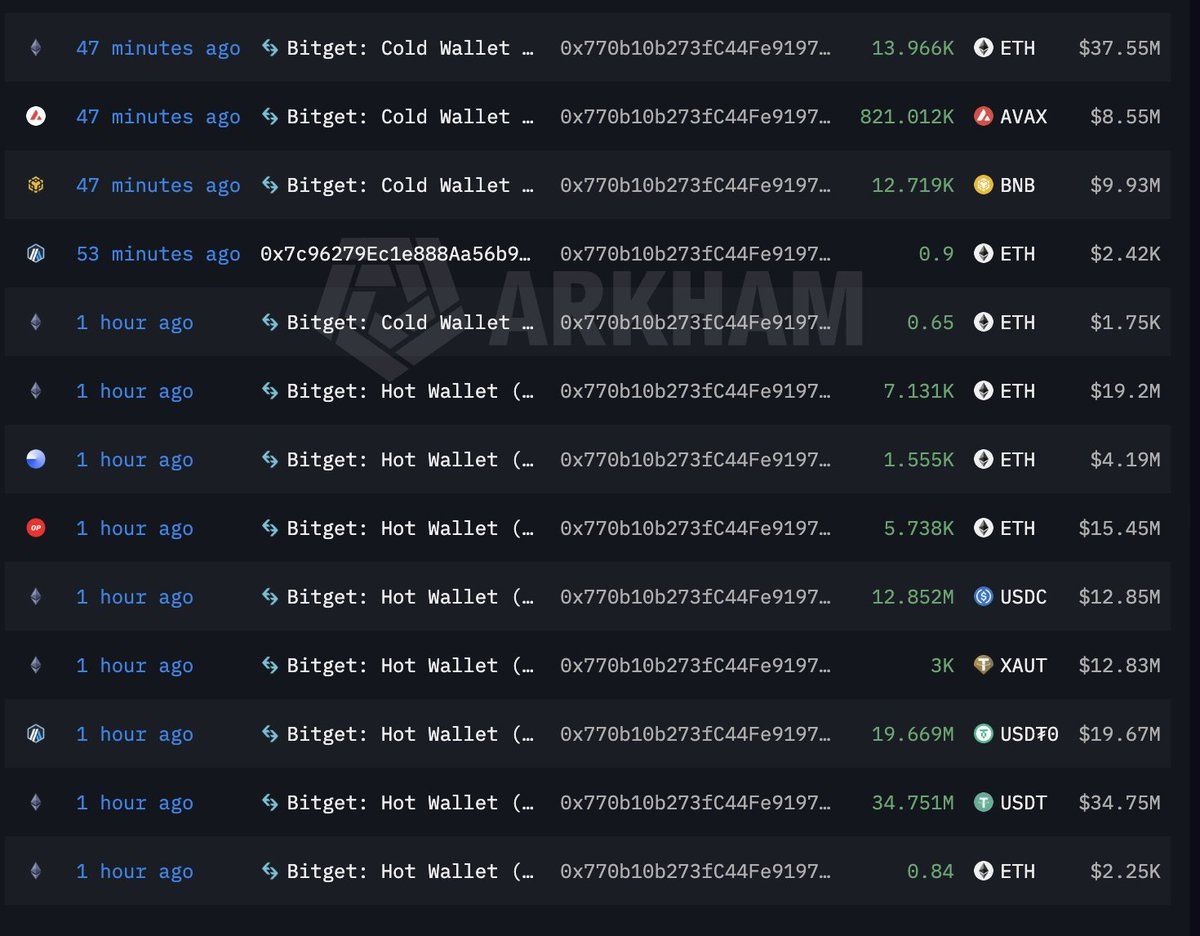
4 时 50 分左右,链上数据揭示,Bitget 部分热钱包的资金被归集至冷钱包地址 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54,但该地址随后将资金转移给了黑客控制的地址。
业内专家推测,这可能并非简单的交易所私钥泄露,而是 Bitget 某大客户内部人员所为,这解释了为何(1)黑客未能盗走 Bitget 钱包中的全部资金;(2)Bitget 钱包地址会将资金归集至一个曾向攻击者转账的钱包地址。
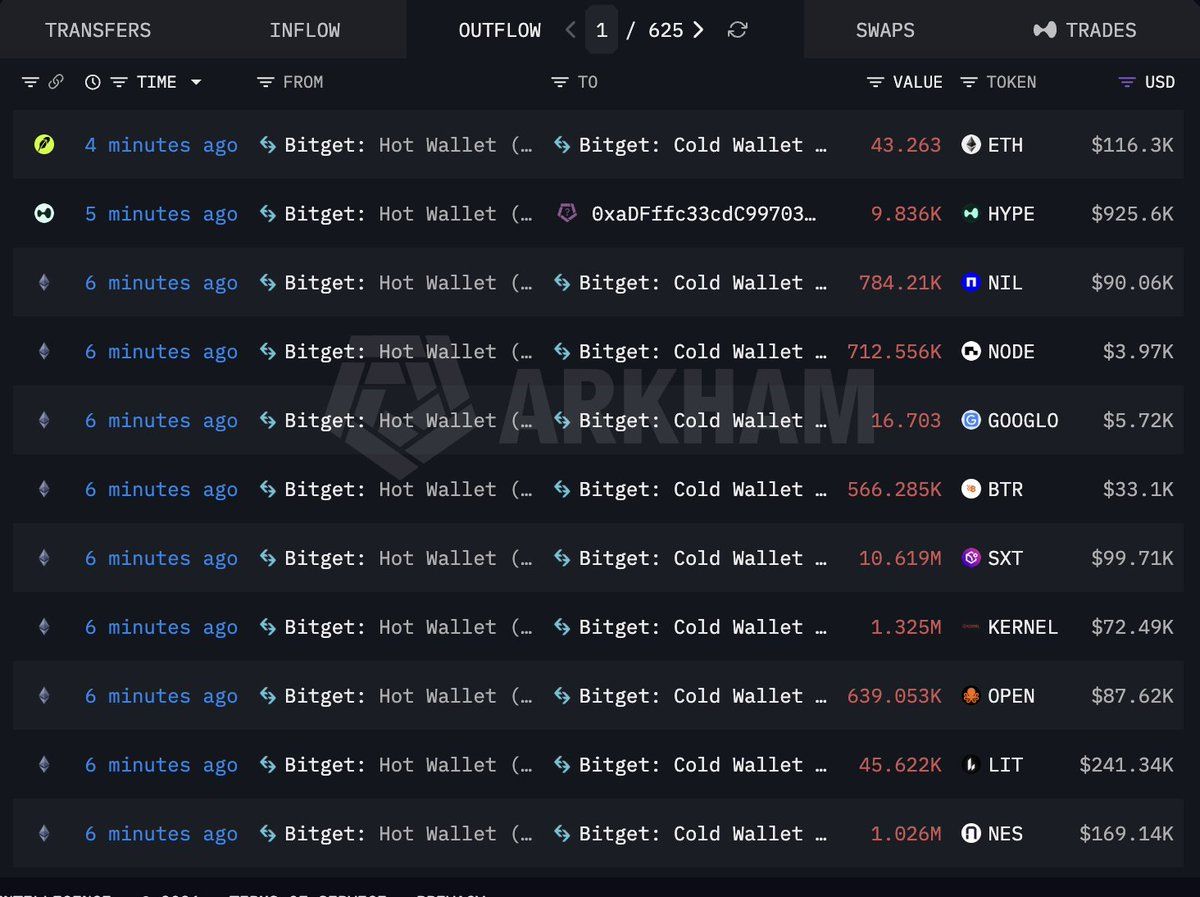
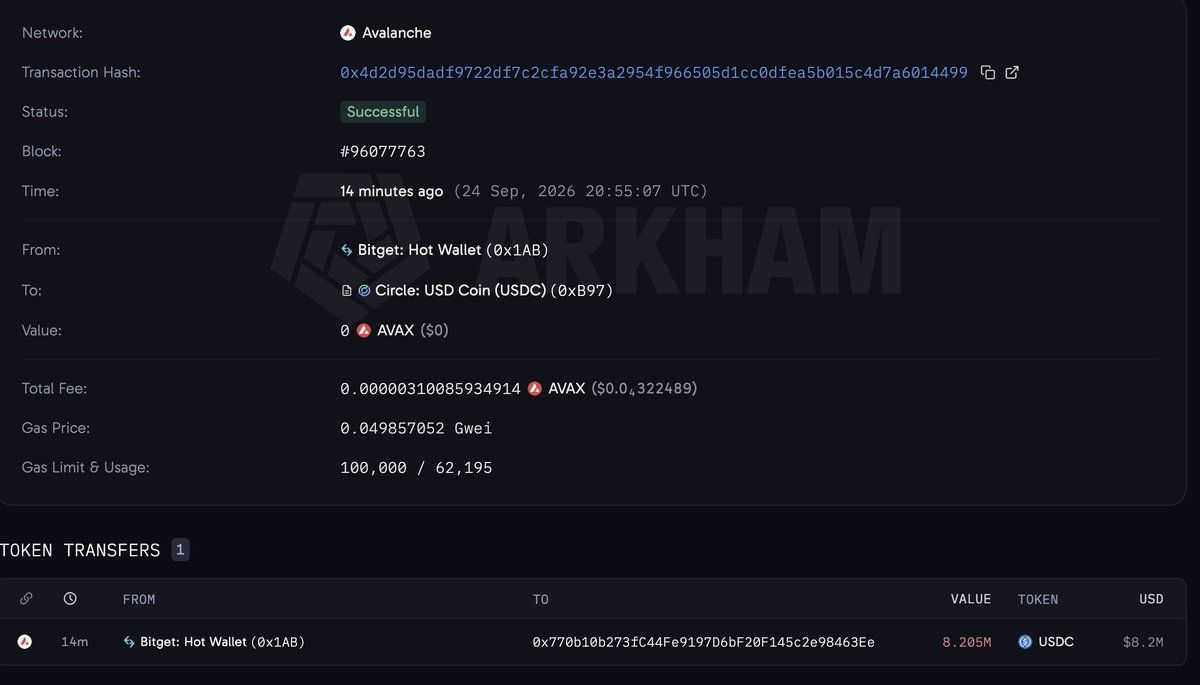
凌晨 5 时 10 分,链上数据显示,Avalanche 链上一笔 800 万美元的 USDC 转入黑客地址,表明漏洞攻击仍在持续进行中。
5 时 30 分,Bitget CEO Gracy Chen 发布了正式官方公告,详细说明了被盗资金的规模、时间线、应急预案及后续处理流程,平台安全系统开始高效运转;Bitget 华语负责人谢家印也随即通报了具体情况。在随后的 CEO 直播中,Gracy Chen 特别强调,Bitget 平台采用热、温、冷三层钱包架构,本次黑客攻击仅涉及部分热钱包和温钱包,冷钱包及绝大部分平台资产未受影响。
黑客攻击关键信息:黑客钱包地址、Bitget 官方钱包地址、损失资产细节
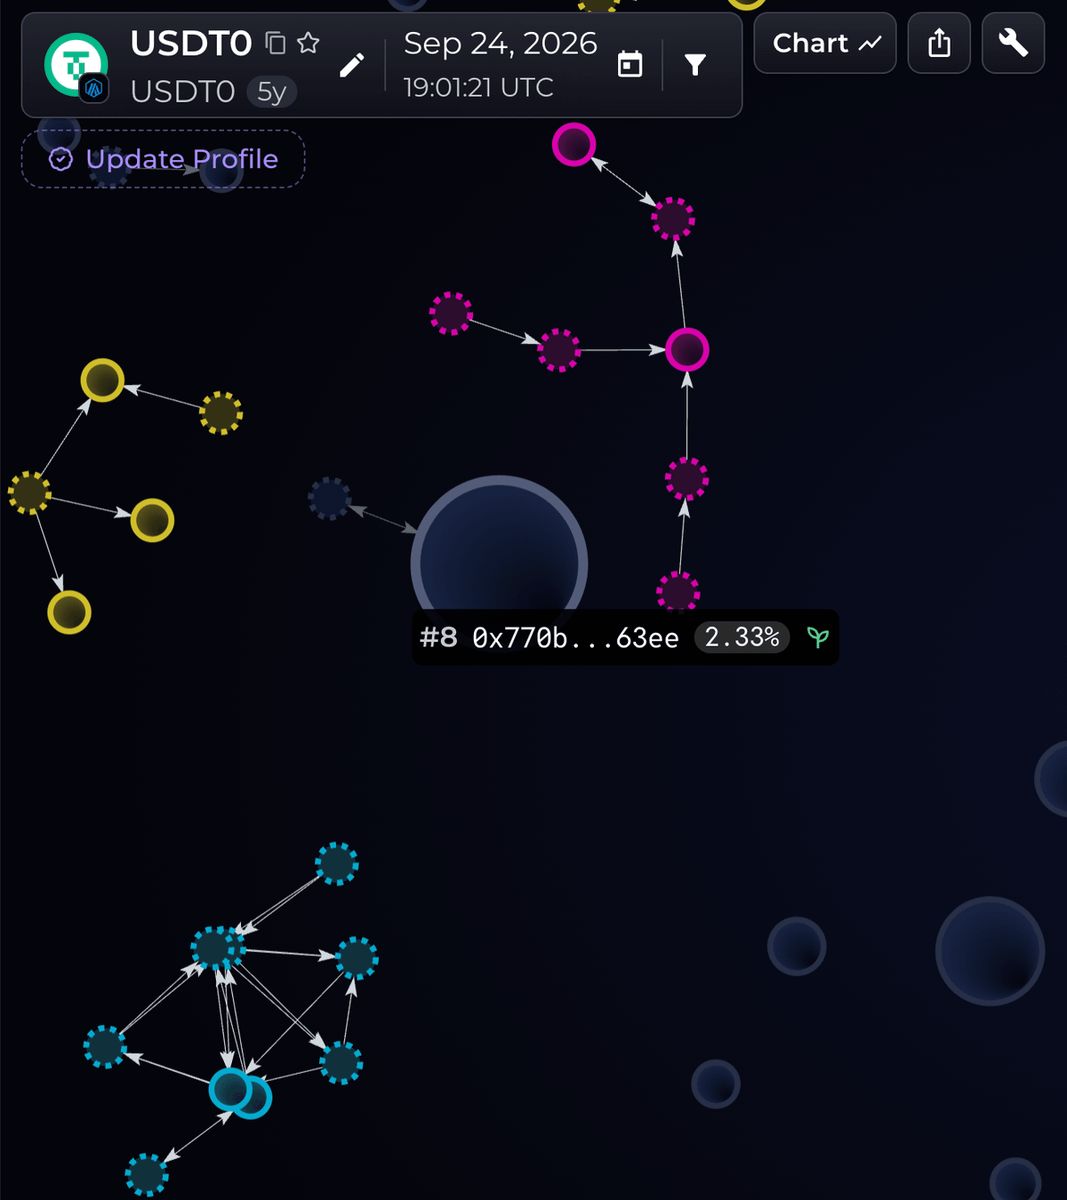
5 时许,链上监测平台 Bubblemaps 发文指出,黑客首先将资金归集到 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee;随后进行资产兑换后,进一步分发至以下地址:
- 0x469Ac1406dE92f82C0563477240a3627057425DC;
- 0xe410a2E5710Ee787bcaa63f52A3943ff71F0d946;
- 0xD2C2f029eFF5caCc686F24377CfdDcfc82d9F899;
- 0x7c96279Ec1e888Aa56b9B836e0dB26ca48573E1C;
- 0x94A43df7687A8494948Be937400e9d5D33135DA0;
- 0xA6dD3F218B65E32Ccc37BE30f74884133c655545。
Bitget 被盗热钱包地址包括:
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23;
- 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54;
- 0x97b9D2102A9a65A26E1EE82D59e42d1B73B68689;
- 0x5bdf85216ec1e38D6458C870992A69e38e03F7Ef;
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23。
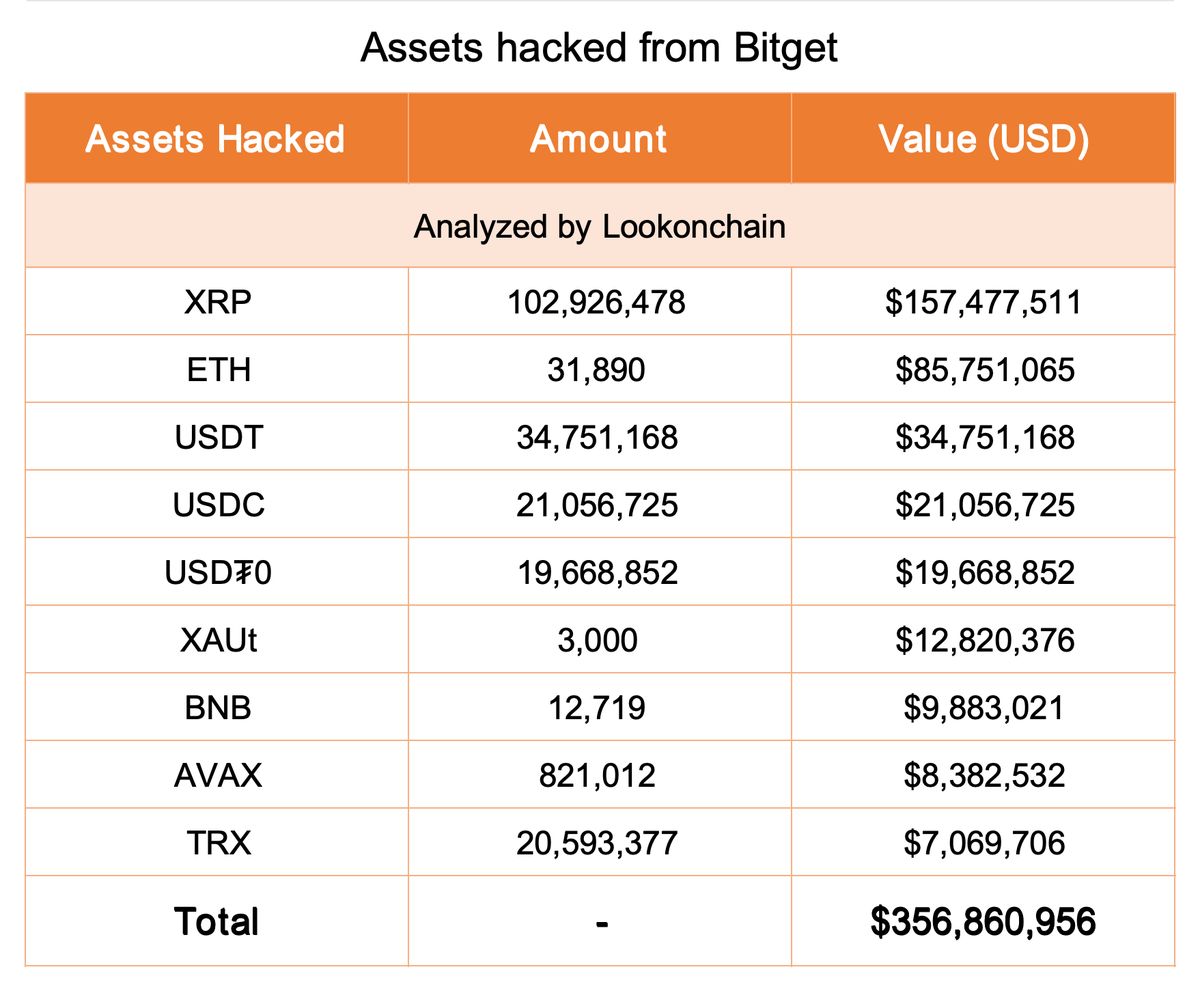
截至 9 月 25 日上午 9 时许,据 LookOnchain 监测,Bitget 此次黑客攻击被盗资金总量达 3.56 亿美元,与官方口径一致,主要被盗资产包括 XRP、ETH、USDT、USDC、USDT0、XAUT、BNB、AVAX,具体数据如下:
被盗原因:Lazarus Group 难逃其咎,朝鲜黑客再逞凶
截至发稿,Bitget 此次巨额资产被盗的具体细节仍在梳理中。市场上有猜测认为,这可能是由此前导致 Bybit 损失 15 亿美元的元凶——朝鲜黑客组织 Lazarus Group 所为;加密 KOL、Hertzflow 创始人加密韦陀则提醒 Bitget 官方:“建议严查技术部门离职人员。”
结合现有信息来看,安全漏洞出在热钱包环节,也有不少人猜测或为内部员工所为,这也符合 Bitget 官方暂停提币后,仍有一笔约 800 万美元的资金从热钱包转入黑客主地址的行为轨迹。
最新消息显示,Bitget CEO 对外发文回应道:“目前可以确认的消息:进攻阶段:Bitget 安全团队在追踪攻击来源方面已取得初步进展。黑客入侵了其钱包基础设施内的一个关键后端系统,利用该系统伪造交易数据,并触发我们的授权流程以转出资金。目前已排除私钥泄露的可能——这意味着风险更严重的相关场景均不成立。资金损失已得到控制,后续不会再发生未经授权的转账行为。具体的系统入侵手段仍在积极调查中,待相关信息确认后我们将发布完整的技术报告。关于恢复提币:多个技术团队正同步开展系统修复与安全加固工作,同时也在同步筹备提现恢复事宜。一旦确定具体时间安排,Bitget 官方将第一时间公布。”
此外,在平台安全事件直播问答中,Gracy Chen 也表示,初步调查发现,部分相关 IP 地址与某朝鲜黑客组织使用的 VPN 服务相吻合,攻击模式也与该组织此前行动存在相似之处,因此不排除其参与此次涉及约 3.516 亿美元的攻击,但目前尚未最终确认攻击者身份。她还表示,Bitget 目前不认为此次事件属于内部人员作案。攻击者通过入侵平台系统转移资金,并未伪造用户提币请求,且未获取冷钱包或热钱包私钥。目前团队仍在调查具体受影响系统及攻击者的入侵方式。
最后,从链上痕迹来看,此次攻击与 Lazarus Group 黑客集团脱不了关系。链上分析师 Specter 发文表示,其已将此次 Bitget 攻击与今年 7 月发生的 AFX 攻击事件建立链上关联。后者被盗约 2400 万美元,并被归因于 TraderTraitor。Bitget 此次被盗的 XRP 在跨链后,可直接追踪至 AFX 攻击中的被盗资金,据此认为此次攻击可能与 Lazarus Group 有关。
希望 Bitget 能扛过此次考验。眼下正是牛市重启的关键时刻,加密行业实在承受不起又一次大规模安全风暴。
可喜的是,Bitget 被盗之后,行业内的支援力量也如此前 Bybit 黑客攻击事件之后同步响应。
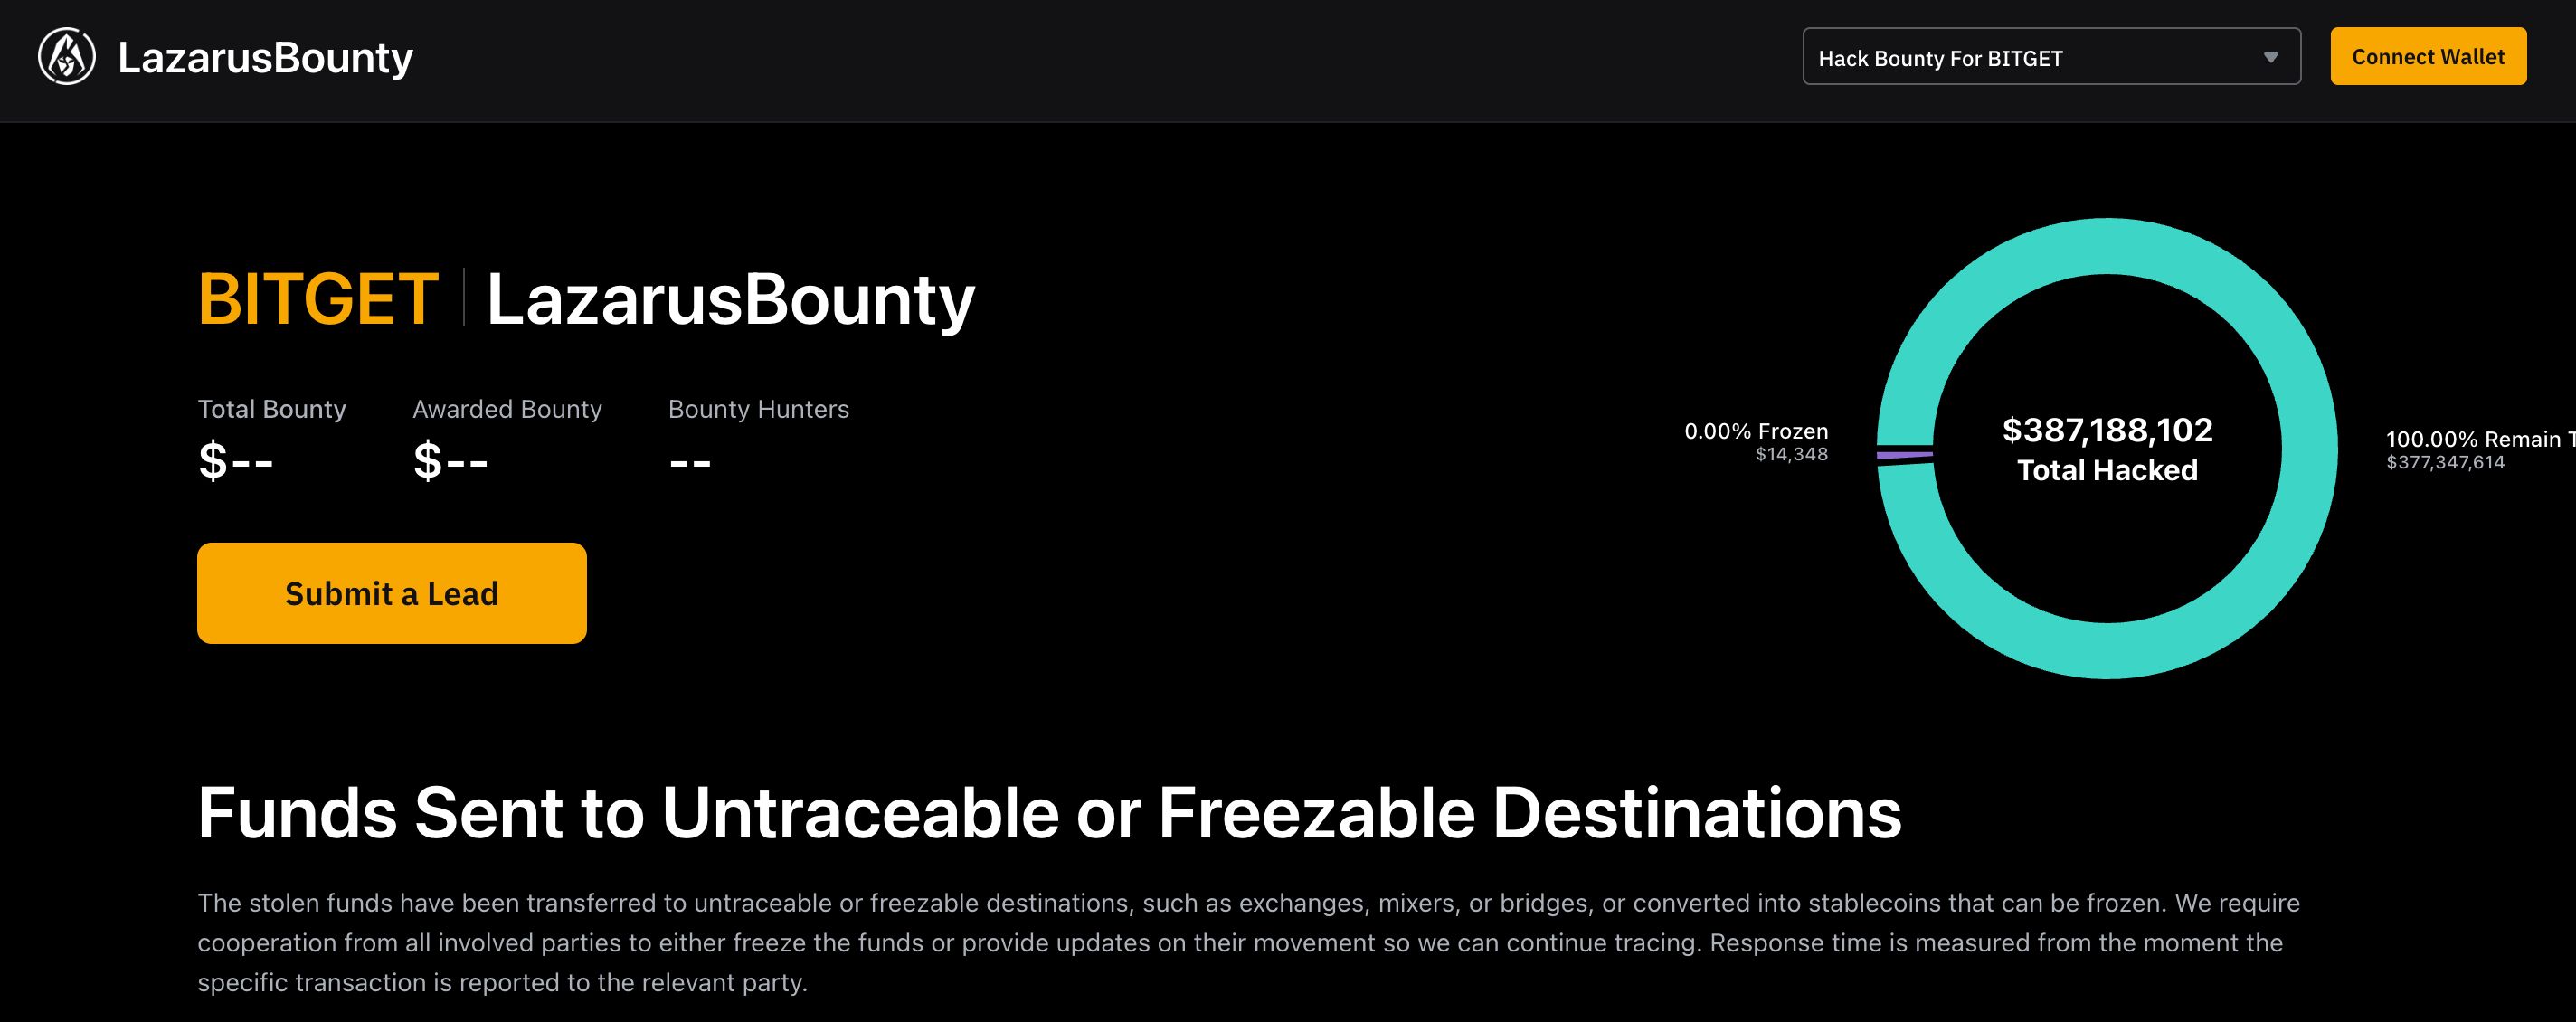
Bybit 联合创始人兼 CEO Ben Zhou 发文表示,Bybit 团队随时准备以力所能及的方式向 Bitget 提供帮助,并称 Bitget 此前在 Bybit 遭遇黑客攻击时曾提供协助(Odaily星球日报 注:此前 Bitget 曾向 Bybit 无偿提供 4 万枚 ETH 紧急支援)。此外,Bybit 正在更新 LazarusBounty 平台,以帮助 Bitget 追踪被盗资金流向并协助追回相关资产。而根据该平台截至 9 月 25 日晚 7 时 30 分的数据,Bitget 被盗资产规模已进一步扩大至 3.87 亿美元。
另据 Bitget CEO Gracy Chen 发布的安全事件 12 小时进展通报相关信息,关键信息总结如下:
被盗资产冻结方面,Bitget 已联系所有受影响链的基金会,其中有基金会已确认冻结黑客钱包地址。
攻击波及范围方面,Bitget Wallet(去中心化钱包)与 Bitget 交易所基础设施完全独立运行,本次事件对其无任何影响,Bitget Wallet 资产完全安全。
平台资金偿付能力方面,除逾 4.64 亿美元保护基金(均存放于可公开核查的钱包地址)外,Bitget 自有资产超过 10 亿美元。用户资金以 1:1 比例覆盖,所有数据均可链上核实。
提币时间方面,由于涉及到多个链上网络及多种资产,Bitget 团队仍在尽全力实现全面恢复,相关具体时间将第一时间公告。
以上就是朝鲜黑客再发力,Bitget热钱包损失超3.87亿美元的详细内容,更多关于Bitget热钱包遭黑客攻击的资料请关注其它相关文章!