随着9月11日《网络弹性法案》的正式生效,欧盟针对加密钱包领域建立了更为严苛的安全上报机制。根据法案条款,一旦厂商察觉其产品存在被恶意利用的漏洞或遭遇重大安全危机,必须在24 小时内向监管机构发出预警信号,并在此后的72小时内提交详尽的调查结论。
此项新规涵盖了硬件与软件两类加密钱包产品,旨在统一行业内的安全披露标准,从而加强欧盟对加密资产的监管力度。此举也将迫使相关企业完善内部风险控制体系,进一步规范区域内的加密存储市场生态。
法规明确要求,加密钱包服务商需在24小时内提交早期漏洞警报,并在72小时内完成全面通报。若未能遵守该规定,企业可能面临高达1730万美元的行政罚款。
欧盟告诉加密货币硬件和软件钱包提供商,他们有24小时内报告被积极利用的漏洞或严重安全漏洞,影响其产品。
根据欧盟委员会的公告,该措施是欧盟《网络韧性法案》(CRA)的一部分,该法案于周五生效。
制造商必须在24小时内提交严重漏洞的早期预警,随后在72小时内提交全面通知。在纠正或缓解措施可用后14天内提交最终报告,严重事件则需在一个月内提交。
欧盟委员会表示,新的报告要求旨在更好地保护消费者和企业免受网络威胁。该措施适用于所有“在欧盟内提供数字元素”的产品,并建立在欧盟更广泛的网络安全战略基础上。
Cointelegraph已向欧盟委员会寻求更多关于网络安全措施的细节。
罚款金额可能达到1700万美元
依据最终草案中的处罚章节,对于违反第13条和第14条规定的网络安全措施的公司,最高可处以1500万欧元(折合1730万美元)的行政罚款,该金额约占其全球年营业额的2.5%,具体数额视情况而定。
此外,若企业提供虚假、不完整或具有误导性的信息,同样可能招致最高500万欧元的行政处罚。
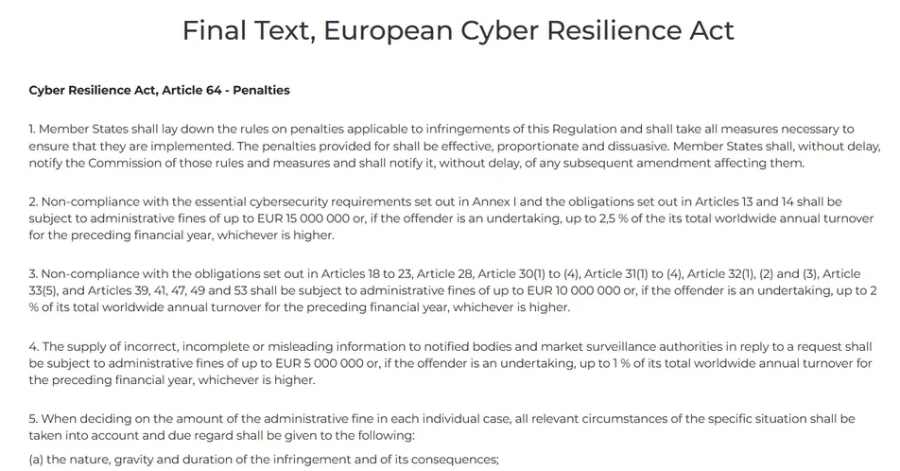
摘自《欧洲网络韧性法案》最终文本。来源:European-Cyber-Resilience-Act.com
这一监管举措的出台,紧随两家知名硬件钱包供应商此前披露的用户数据泄露事件之后。这些泄露事件可能引发钓鱼攻击或社会工程学尝试,对用户构成潜在威胁。
9月4日,硬件钱包品牌Trezor宣布,其物流合作伙伴ShipMonk遭受数据泄露,受影响用户数量远超最初预估的14,000人,另有67,000名美国客户面临风险。
周三,Trezor和BitBox警告用户,由于第三方电子邮件服务涉嫌遭入侵,他们可能会收到伪装成紧急安全通知的钓鱼邮件。
今年六月,Zilliqa区块链网络发布警告称,Zilliqa Ledger应用中存在的漏洞可能导致攻击者利用公开的链上数据恢复用户的私钥。
Cointelegraph已联系钱包制造商Trezor和Ledger,征求他们关于钱包提供商如何遵守新报告要求的评论。
以上就是欧盟网络新规正式落地 加密钱包制造商需执行24小时安全事件报告制度的详细内容,更多关于欧盟新规:加密钱包需24小时报告的资料请关注其它相关文章!